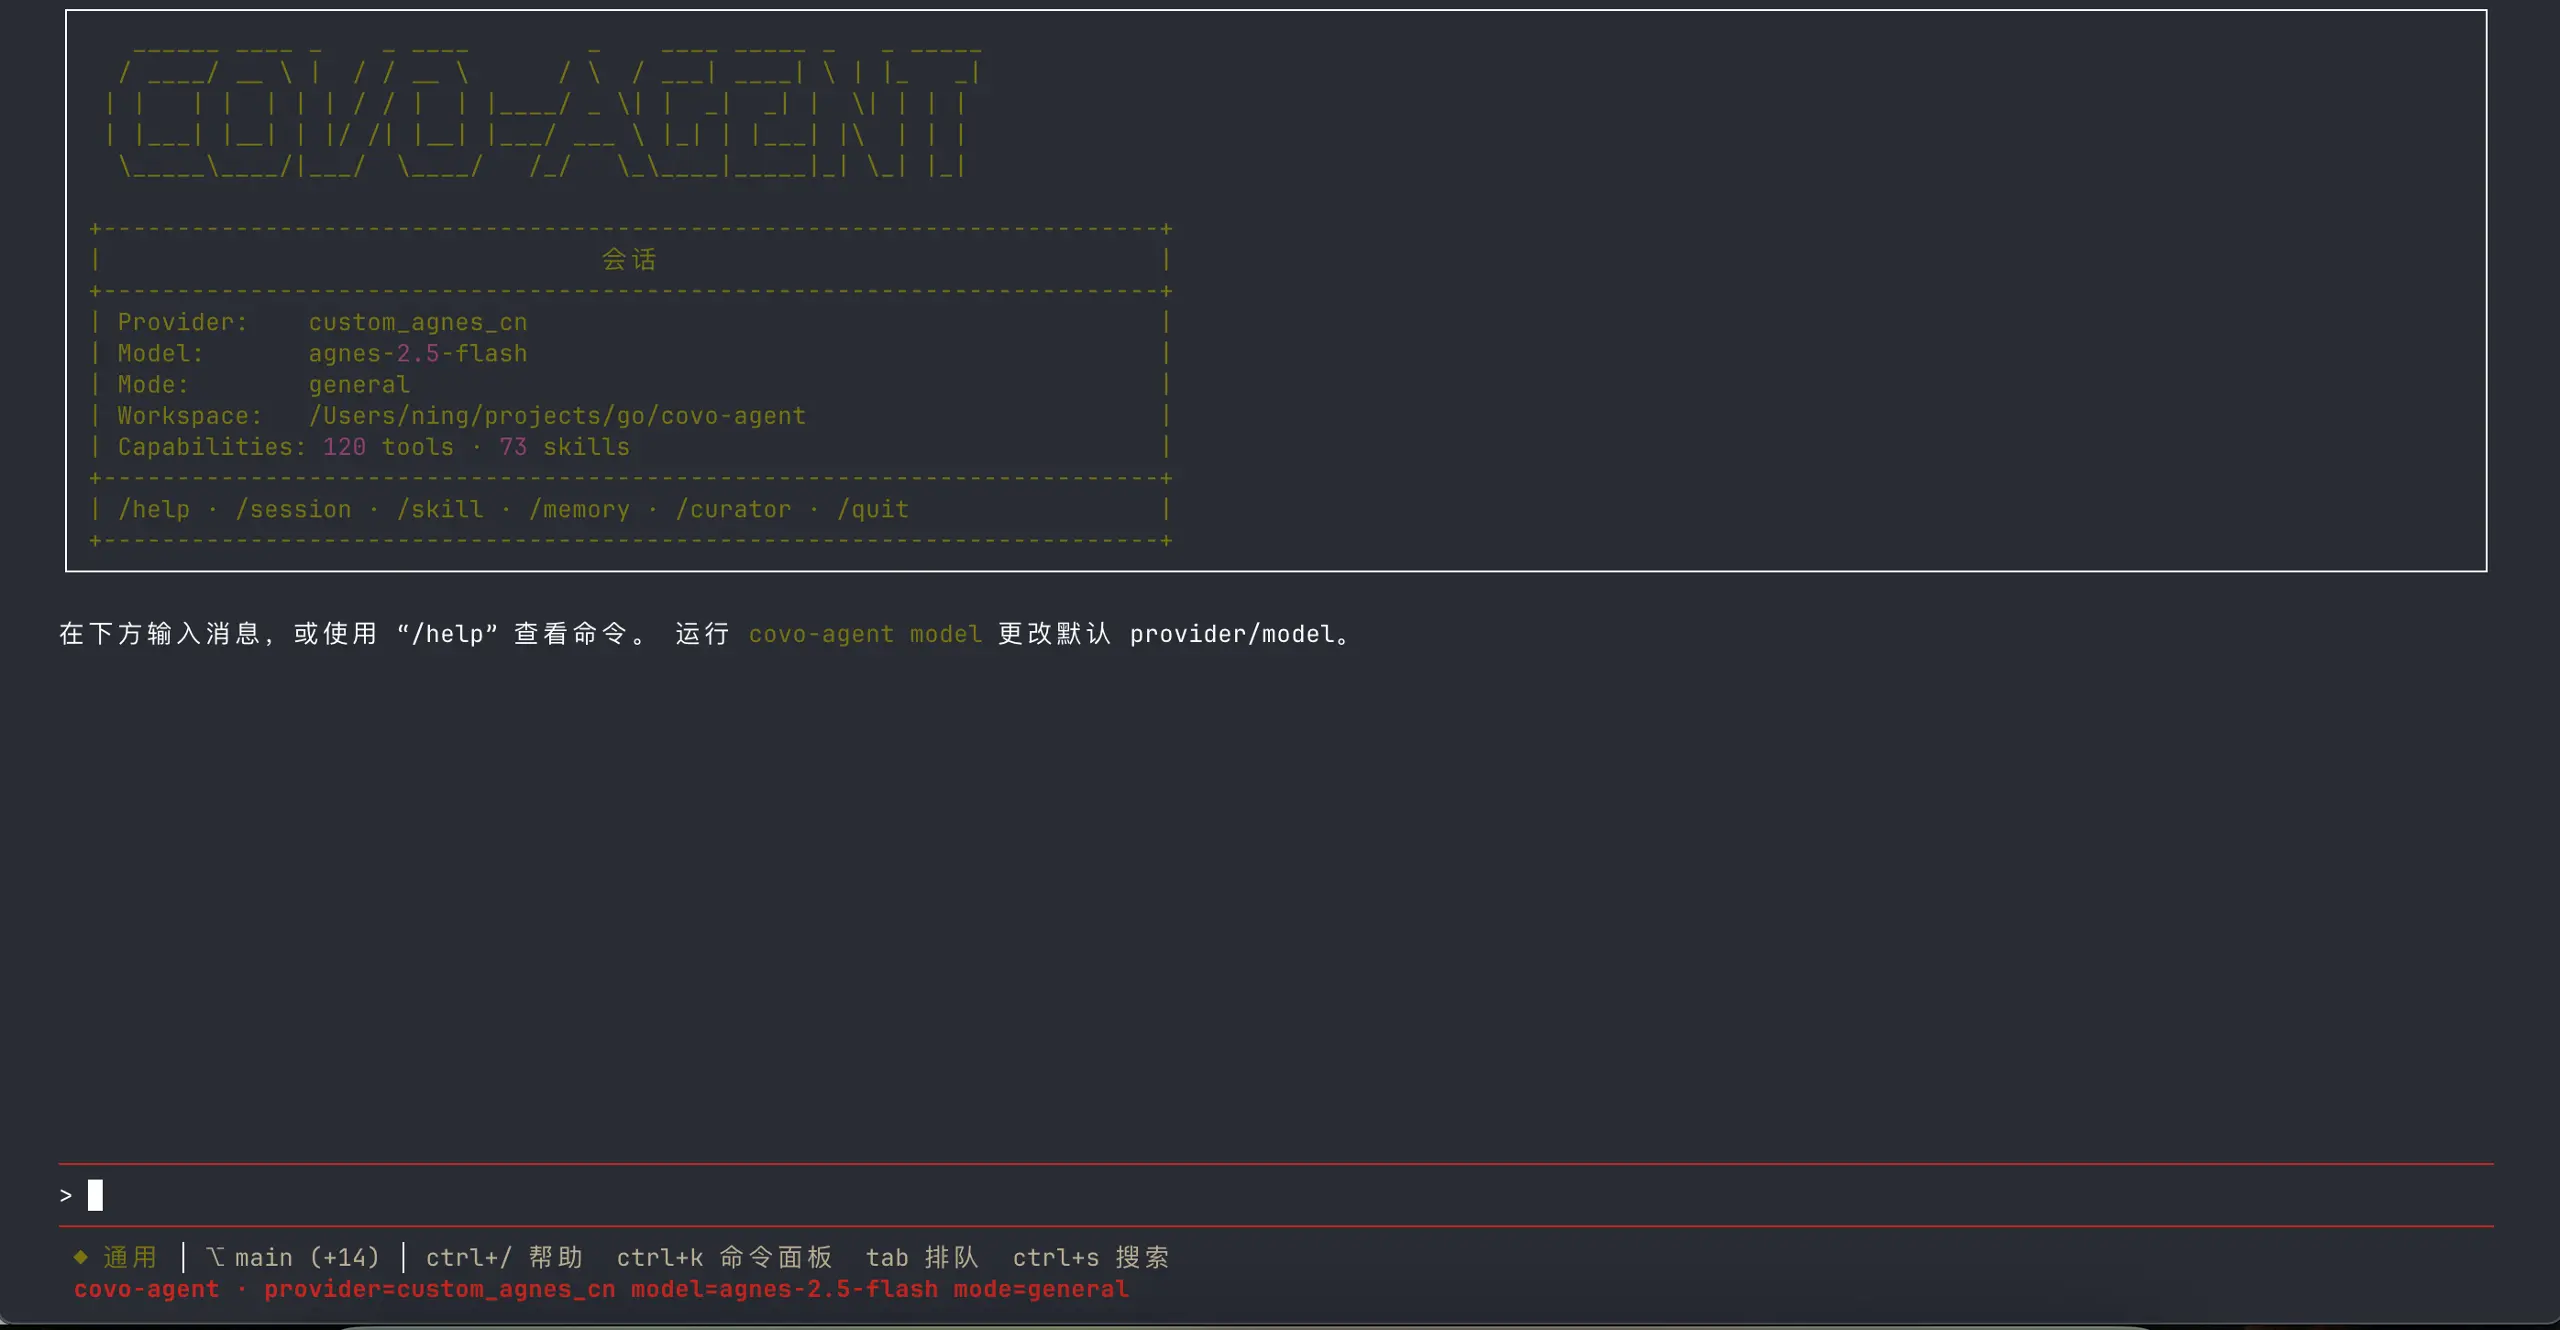
covo-agent 是一个用 Go 编写的终端通用型 AI Agent,提供 general(通用)、code(编码)与 cyber(安全)三种工作模式,覆盖日常知识工作、软件开发、侦察与验证、自动化与持久上下文管理等场景。通过交互式 TUI、工具系统、记忆、技能(Skills)、安全控制与可扩展集成(MCP、ACP、LSP、插件、消息网关)构成完整工作流。项目采用 AGPL-3.0 许可,提供 macOS、Linux、Windows 的预编译单文件二进制。
更新内容
v1.1.0 新增 cyber 安全模式,并对无头运行、工具系统、Subagent 与工作流做了一轮整合与加固。核心运行时依赖 covonaut 同步升级至 v1.1.6,并补充了大量范围化测试。
一、新增 cyber 安全模式(重点)
新增加入第三种 Agent 模式 --mode cyber,面向授权范围内的自主侦察、验证与利用。模式内置完整的证据链与范围控制,而非把一堆扫描工具简单堆给模型:
- 范围前置授权:面向主机或 URL 的主动
scan配方运行前,必须由父 Agent 在scan_profile.allowed_hosts中写入操作者授权的主机名;已知次级目标同样会被校验,任意的网络extra参数会被直接拒绝; - 证据台账(engagement ledger):finding、asset、coverage 与 HTTP replay 证据统一落盘,
finding_upsert确认或排除结论时必须提供 PoC 或已录制的 exchange_id,仅有叙述性证据只能记为open_proof_gap;引用 exchange 前需先exchange_get核对 host、endpoint、method 是否一致,拒绝编造或张冠李戴; - Web 证据流程:
web_context汇总已录制端点、不返回原始请求头与正文;csrf_retest从已录制 GET 提取新 token 后仅向同源表单发送一次 POST,需主机授权与审批,且不返回、不保存刷新后的 token——单次提交成功不构成 CSRF 结论,需阴性对照; - 有限原生 Web 检查:本地缺
curl时,scan的 curl 配方只执行一次受范围约束的 Go HTTP GET;web_param_probe仅向已录制 GET 的一个现有 query 参数发送无害标记。两者只产出证据,不等于漏洞结论; - 威胁建模与复测:内置威胁模型、评估、复测、访问控制等工具,漏洞台账支持语义去重与 triage 分类;
- 安全技能集:新增 20 余个安全方向 Skills,覆盖攻击面侦察、渗透验证、云攻击、活动目录、社工钓鱼、后渗透、二进制与移动逆向、合约审计、JWT/CSRF/IDOR/反序列化/文件上传等具体测试方法,以及红队 OPSEC 与渗透报告输出规范;
- 非交互与定时执行:
covo-agent exec --mode cyber "map hosts on example.com"可无人值守运行,也可用covo-agent cron add recon '@daily' 'map hosts'挂到系统定时器。本机原生扫描进程遵循已启用系统沙箱的子进程网络禁用策略。
二、无头运行统一到 exec 子命令
原 --headless 无头运行改为独立的 exec 子命令,策略参数更加集中:
covo-agent exec "find the cause of the failing tests" \
  --tools read,grep,glob,bash \
  --allow 'bash:go test *' \
  --deny 'bash:rm *' \
  --permission smart \
  --add-dir ../shared-lib \
  --output-format streaming-json
--permission smart|full|off重写为面向 exec 的审批策略,可与 TUI 的ask|auto|full区分;--tools/--disallowed-tools从执行侧硬拦截,被排除的工具既从工具定义中移除,调用时也会被直接拒绝;--output-format streaming-json以 NDJSON 事件流输出文本、工具调用与错误,便于流水线消费;--output-schema约束最终回答必须符合给定 JSON Schema(内联对象或文件路径);--add-dir可重复添加额外工作区目录(最多 16 个),--timeout控制单次运行超时。
三、远程工作区
新增 --remote 支持把工作区放到另一台主机上,接受 ssh://user@host/path、user@host:/path、wsl:<distro> 与 docker:<container> 四种写法;文件工具与 bash 直接作用于远端位置。配合 --remote-runtime,可将本地二进制上传到远端执行,而不是逐条转发文件与命令调用,适合在容器或 WSL 中完成全部工作。
四、工具整合与可靠性
- 统一 read 工具:图片(png/jpeg/gif/webp)、PDF、媒体读取收敛到 read 一族,并新增
read_summary;当前 Provider 不支持图像时会退回生成视觉模型可用的描述文本; - 删除进回收站:文件删除默认移入回收站而非直接抹除,降低误操作代价;
- 工具输出 JSON Schema 校验:工具结果按声明的 Schema 校验,不符合即报错而不是把脏数据喂回模型;
- 滚动工具池(rolling tool pool):支持并行与混合(mixed)执行的工具调度,长尾工具不再阻塞批次;
- MCP 审计:新增 MCP 调用审计链路,子进程执行、MCP 取消、会话 fork 的执行边界同步加固。
五、工作流脚本
新增可静态检查的工作流脚本:只接受 phase()、ask()、spawn() 三种语句,因此整张调用图可以被静态还原。脚本分析会输出诊断信息、Mermaid 图与阶段列表,复杂流程可以先校验、再执行。
六、Subagent 与交互体验
- Subagent 实时视图:TUI 仪表盘实时展示子 Agent 运行状态,配合 role skills 与 fork 工作流,长任务可以拆给多个专业角色并行推进;
- 输入 Rail:常驻输入条、粘贴内容 chip 化、Tab 排队与忙碌时 steer/interrupt,TUI 可在 Agent 就绪前先行启动,减少冷启动空窗;
- 日志按天轮转:交互日志在本地午夜轮转为
covo-agent-YYYY-MM-DD.log,默认保留 7 天,可用logging.retain_days或COVO_LOG_RETAIN_DAYS调整。
安装方式
一键安装(自动识别系统与架构,安装到 ~/.covo-agent/bin 并写入 PATH):
curl -fsSL https://raw.githubusercontent.com/covoyage/covo-agent/main/install.sh | bash
macOS / Linux(Homebrew):
brew install --cask covoyage/tap/covo-agent
Windows(Scoop):
scoop bucket add covoyage https://github.com/covoyage/scoop-bucket
scoop install covoyage/covo-agent