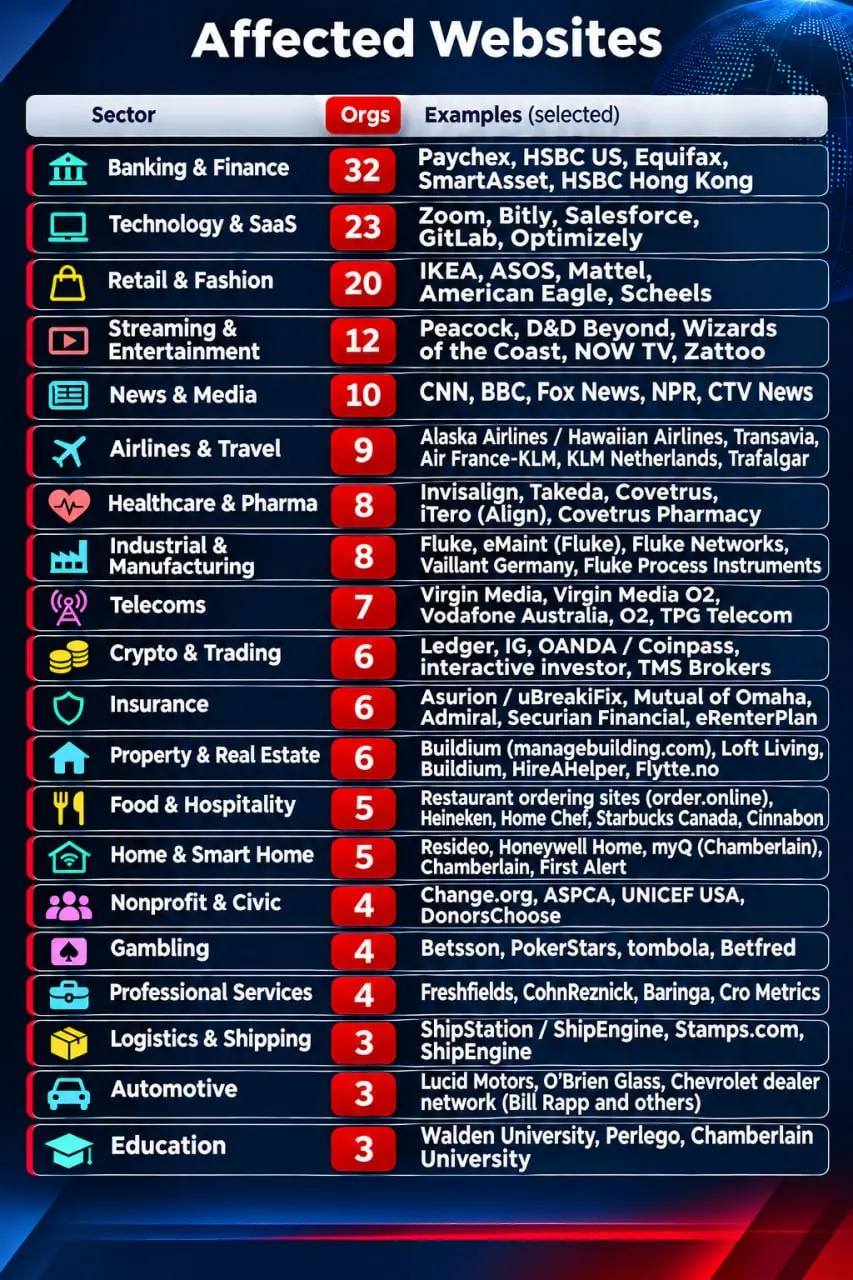
IT之家 11 月 17 日消息,安全研究机构 Report URI 于当地时间 11 月 16 日通报称,全球 178 家机构的网站遭遇供应链攻击,BBC、CNN、汇丰银行、Zoom、Bitly、Salesforce、GitLab、宜家、CNN、BBC、福克斯新闻、彭博社、阿拉斯加航空、霍尼韦尔家居、喜力、李维斯等机构和媒体均受到波及。
Report URI 强调,其统计结果来自能够收集到的 1611 个 Optimizely 脚本,188 个受感染脚本涉及 178 家机构,实际受影响范围可能更大。
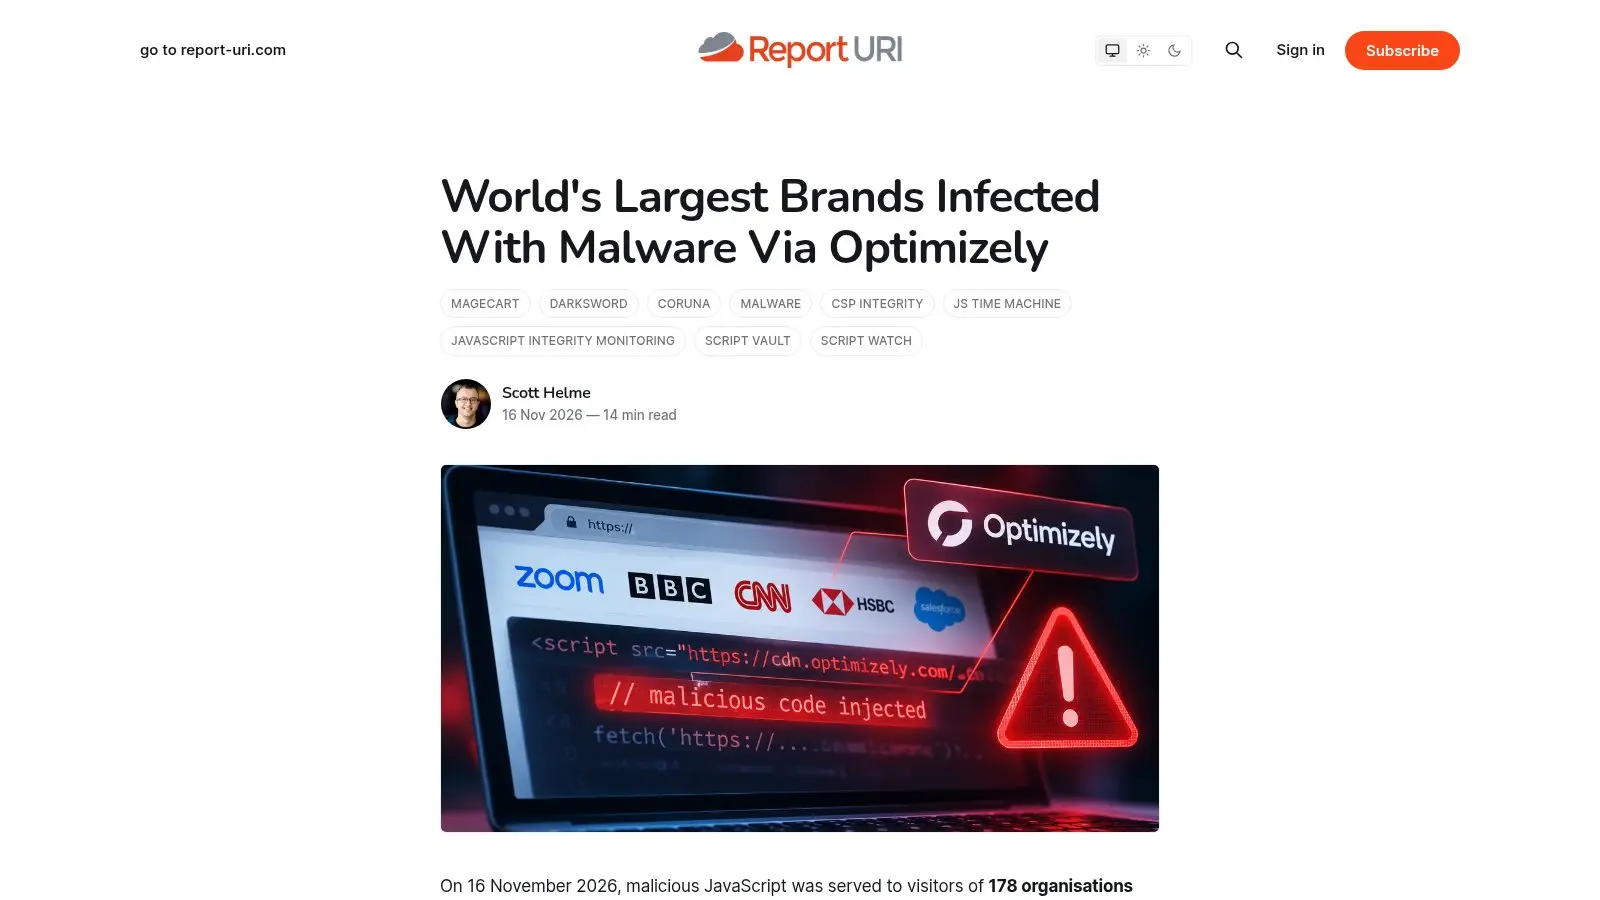
据介绍,攻击者利用网站优化平台 Optimizely 的安全漏洞,向客户项目注入恶意 JavaScript,进而通过正常的网站脚本加载流程向访问者投放恶意代码。
Report URI 创始人、安全研究员 Scott Helme 表示,研究人员检查了 1611 个 Optimizely 网站脚本,发现其中 188 个遭到恶意代码感染,涉及 178 家机构。攻击者利用这些网站窃取加密货币、银行卡信息及浏览器数据,还针对 iPhone 和 iPad 用户投放 Coruna、DarkSword 两套 iOS 漏洞利用工具。路透社 11 月 17 日也报道了此次事件,并确认攻击涉及多个知名网站。
此次攻击的关键入口是 Optimizely Web 实验与个性化服务。该平台允许客户在项目的 Project JavaScript 字段中添加自定义代码,网站访问者随后会通过 Optimizely CDN 加载这些脚本。攻击者获得相关项目的代码写入权限后,将恶意 JavaScript 注入客户项目,使其随着网站原本正常加载的脚本一起执行。
Optimizely 于 11 月 17 日发布安全事件通报,确认未经授权的第三方利用 Experimentation 产品中的漏洞,向部分客户项目添加恶意 JavaScript。公司称已经修复漏洞、移除受影响项目中的注入代码,并采取措施保护受影响账户,增加防止未经授权代码继续发布的安全措施。
攻击者在 11 月 16 日 UTC 04:21 首次被发现向 BBC 网站使用的 Optimizely 脚本注入恶意代码,08:28 首次观察到 BBC 页面加载来自 1688360.cc/ track.js 的攻击载荷。当天 13:43,攻击者又在载荷中加入银行卡信息窃取模块,随后继续增加针对 iOS 设备的攻击能力。
Report URI 记录显示,攻击者在当天对恶意载荷进行了 26 次修改,不断增加功能。11 月 16 日 13:03 UTC,攻击者已经开始将窃取的加密货币转移至交易平台。
此次恶意载荷主要包含四类攻击功能,IT之家汇总如下:
-
加密货币地址替换: 恶意脚本能够识别比特币、以太坊、TRON、Solana 等多种加密货币钱包地址,并将其替换为攻击者控制的钱包地址。扫描范围包括网页文字、表单、链接、图片及部分网络请求,还会监听剪贴板操作。用户即使只是复制钱包地址,也可能在粘贴时得到攻击者提供的地址。
-
银行卡信息窃取: 恶意脚本会监控网页表单提交以及 Fetch、XHR 网络请求,寻找通过校验的银行卡号、有效期和 CVV 安全码,随后将相关信息发送至攻击者控制的服务器。不过,使用 Stripe、Adyen 等服务托管的独立支付 iframe 不在这一窃取方式的覆盖范围内。
-
浏览器数据窃取: 当恶意脚本发现与钱包或支付相关的地址时,还会收集当前页面 URL、未设置 HttpOnly 属性的 Cookie、原始钱包地址以及网页截图,并发送给攻击者。
-
针对 iOS 设备的漏洞利用: 这是此次事件中值得关注的攻击环节。根据 Scott Helme 的调查,攻击者会读取访问者的 iOS 版本,并根据系统版本加载不同的漏洞利用工具。其中,iOS 13 至 iOS 17 对应 Coruna,iOS 18.x 对应 DarkSword(原文将两套工具的适用范围混为一谈,此处按 Report URI 的技术分析更正)。针对 iOS 26 的载荷则使用另一套独立路径,目前调查发现其主要用于设备信息识别。
Report URI 还指出,相关攻击工具的代码注释显示,iOS 18.7.3 及更新版本、iOS 26.3 及更新版本已经修复相关漏洞。需要注意的是,加载恶意页面不等于所有访问者的设备都已成功感染,漏洞利用是否成功还取决于设备系统版本及具体攻击条件。
在资金损失方面,Report URI 根据截至 11 月 16 日 19:25 UTC 的链上数据发现,攻击者控制的钱包在当天收到约 7040 美元的加密货币。不过,部分钱包在此次攻击发生前就已经投入使用,因此无法将所有入账金额都认定为本次事件窃取所得。银行卡信息及 Cookie 实际泄露数量目前也无法确定。路透社同样指出,目前尚无法确认所有受影响网站上的恶意代码是否都成功实施了攻击,以及最终有多少用户遭到实际损害。
此次事件中,部分网站部署的内容安全策略(CSP)发挥了拦截作用。Report URI 检查了 256 个受影响机构的网站主机,其中 68 个完全没有部署 CSP,24 个网站通过限制脚本来源成功阻止了恶意载荷运行;另有 17 个网站虽然允许恶意脚本执行,但通过 connect-src 限制了部分数据外传,不过钱包地址替换功能仍然可能生效。
目前,Optimizely 已表示修复漏洞并清理受影响项目。根据 Report URI 的监测,11 月 16 日 20:56 UTC 时,仍有 188 个受感染脚本中的 169 个存在恶意代码;至 21:52 UTC,仅剩 TalkTalk 的一个脚本仍未清理。
对于使用 Optimizely Web 的企业,Report URI 建议检查各项目的 Project JavaScript 字段及实验性自定义代码,重点排查 1688360.cc、可疑 .icu 域名、atob () 和未知脚本,同时检查账户、API 令牌及第三方集成的写入权限。
对于访问过相关受影响网站的用户,则应检查近期加密货币转账记录、收款地址和银行卡账单。iPhone、iPad 用户应及时将设备更新至苹果提供的最新系统版本。