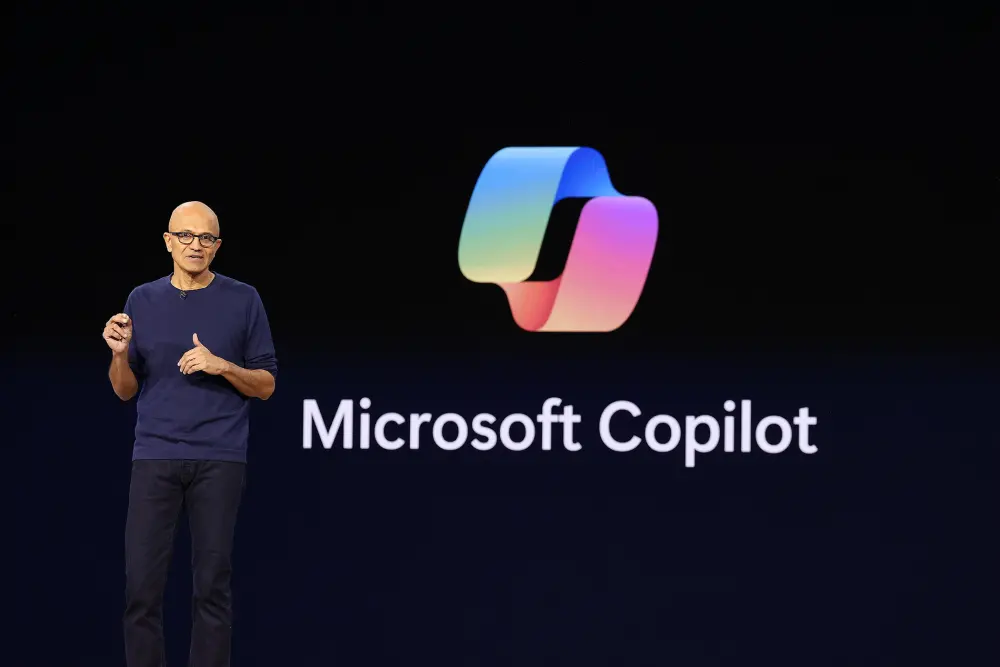
微软首席执行官萨提亚·纳德拉(Satya Nadella)在周六上午发布的一篇公开帖子中提出,人工智能行业到了该“退后一步、重新审视AI信任架构”的时候。他直言,AI模型需要一套类似“紧急刹车”的机制——当系统出现失控迹象时,能够被及时、有效地叫停。
这番表态来自全球市值最高的科技巨头之一的掌门人,且发布于周末这一相对非正式的时间窗口,因此很快在技术社区与监管圈层引发讨论。在AI能力以季度为单位迭代的当下,一位深度参与AI竞赛的CEO主动谈论“刹车”,本身就带有强烈的信号意义。
一次不太寻常的周末发声
纳德拉的帖子篇幅不长,但措辞耐人寻味。他没有停留在泛泛的“AI需要负责任”层面,而是把问题指向了“信任架构”(trust architecture)这一更偏工程与制度的概念。
“是时候退后一步,重新评估AI的信任架构了。”——萨提亚·纳德拉
所谓信任架构,可以理解为支撑人们对AI系统产生信赖的一整套技术与治理安排:模型行为是否可预测、决策是否可追溯、故障是否可隔离、部署是否可回滚。它不只是一份政策文件,更是一层需要被写进系统底座的工程能力。
“紧急刹车”到底意味着什么
“紧急刹车”(emergency brake)是一个形象的比喻,但在AI工程语境中,它对应着若干相对具体的能力。
其一是实时熔断。当模型输出出现明显异常、被外部攻击者劫持,或在自动化流程中触发风险阈值时,系统应能自动或人工地中断推理与执行链路。
其二是可回滚。模型版本、提示词策略、工具调用权限都应保留版本记录,出现问题后能迅速回退到已知安全的配置。
其三是分级授权。越是高风险的动作——比如调用支付接口、修改生产环境代码、向外部系统发送指令——越应该被限制在更小的权限范围内,并需要更高层级的确认。
其四是外部可审计。让监管方或独立第三方能够在必要时查看系统日志,而不是只依赖厂商的自我陈述。
这些机制并不新鲜,它们在航空、金融、电网等成熟行业早已是标准配置。纳德拉的表态,实质上是呼吁AI行业把“高可靠性系统”的工程传统移植过来。
背景:AI安全讨论的第三波
这并非科技领袖第一次就AI风险公开发声。2023年,数千名研究者与企业家签署公开信,呼吁暂停训练比GPT-4更强的模型六个月;此后,各国陆续举办AI安全峰会,欧盟《人工智能法案》逐步落地,美国多个州也推出了针对前沿模型的立法尝试。
但与早期的“存在性风险”叙事不同,近一阶段的讨论明显更务实:焦点从“AI会不会毁灭人类”,转向“当AI被大规模嵌入生产系统后,出了故障谁来兜底”。纳德拉的“紧急刹车”说法,正是这一转向的产物——它承认AI会继续被大规模部署,同时要求部署方为最坏情况准备预案。
微软自身的矛盾处境
值得玩味的是,提出“刹车”的微软,同时也是AI加速落地最激进的推动者之一。公司既是OpenAI的重要投资方与合作伙伴,又将Copilot系列产品铺进了Office、Windows、GitHub和Azure的各个角落,面向企业客户的AI代理(agent)能力也在持续扩张。
这种“一手油门、一手刹车”的姿态,常常被批评者视为公关话术。但换个角度看,当AI产品的客户从个人消费者变成银行、医院和政府部门时,可靠性与可控性就成了商业化的前置条件——没有刹车,就没有人敢把关键业务交给模型。安全叙事与商业利益在这里并非对立,而是彼此需要。
行业的欢迎与质疑
支持者认为,由头部厂商CEO公开为“可中断、可审计”背书,有助于把安全能力从合规成本变成产品竞争力。
质疑者则提出两个问题。第一,刹车由谁掌控?如果只有模型提供方拥有中断与回滚的权限,那么所谓“紧急刹车”在企业客户面前更像是一种单方面的控制力。第二,阈值由谁定义?什么程度的异常才算“需要刹车”,目前并没有跨厂商的共识标准。
这些问题短期内难有定论,但至少,讨论的层级已经从原则宣言下沉到了机制设计,这本身就是进展。
结语:刹车装好之后,谁有权踩
纳德拉的帖子没有给出具体的产品路线图或时间表,但它把一个问题摆到了台面上:AI系统的“可控性”不应是事后补救,而应是架构设计的一部分。
接下来真正值得观察的,是这类表态能否转化为可验证的工程实践——是否会有厂商公开自己的熔断指标、是否会有第三方审计机制出现、监管是否会要求“刹车”成为强制配置。毕竟,宣布给车装上刹车,和证明这辆车在任何路况下都能刹得住,是两件完全不同的事。
本文编译自TechCrunch
© 2026 Winzheng.com 赢政天下 | 转载请注明来源并附原文链接