NTT DATA × DELL 数据避风港联合方案
一、凌晨3点59分,黑客按下了回车键
一个周日的凌晨3点59分48秒,某企业备份系统的日志上出现了一条再普通不过的记录:管理员账号登录。没有人察觉,这不是管理员在加班,而是已经潜伏了整整七个月的黑客,发起了最后一击。
接下来的两个小时里,备份文件被逐一彻底删除,在线磁带库被格式化,主存储与数十台虚拟机被加密。上午9点,值班人员发现系统瘫痪;10点,勒索信出现在屏幕上——"你们IT安全做得不够好,我花了些时间,已经搞定了你们的关键数据。"
二、什么都做了,为什么还是沦陷?
这家企业的安全防护相当"豪华":防火墙、防病毒墙、流量威胁监控一应俱全,主存储启用安全快照,备份采用D2D2T方式并配有异地机房,甚至聘有专业安全公司常年做顾问。
复盘攻击路径令人脊背发凉:起初,一名云桌面用户下载恶意软件被控制;随后黑客借钓鱼邮件和CRM漏洞拿下域管账号,横向渗透近七个月,摸清全部系统拓扑,连期间更换过的密码也一并到手。直到事发前一个多月,黑客悄然关闭安全快照、取消备份锁定周期,为最后一击扫清障碍。全程零告警。
这个故事最残酷的部分在于:它推翻了"安全投入足够就不会出事"的假设。
三、这不是个案,而是行业趋势
三六零数字安全集团《2024年勒索软件流行态势报告》显示:高达94%的勒索攻击会尝试破坏备份,其中57%得手;遭遇勒索攻击后,企业平均业务停顿长达24天。更颠覆认知的是,75%的攻击并不依赖植入恶意软件,而是利用身份认证、信任关系和漏洞——你买的"全家桶",攻击者根本不需要正面突破。
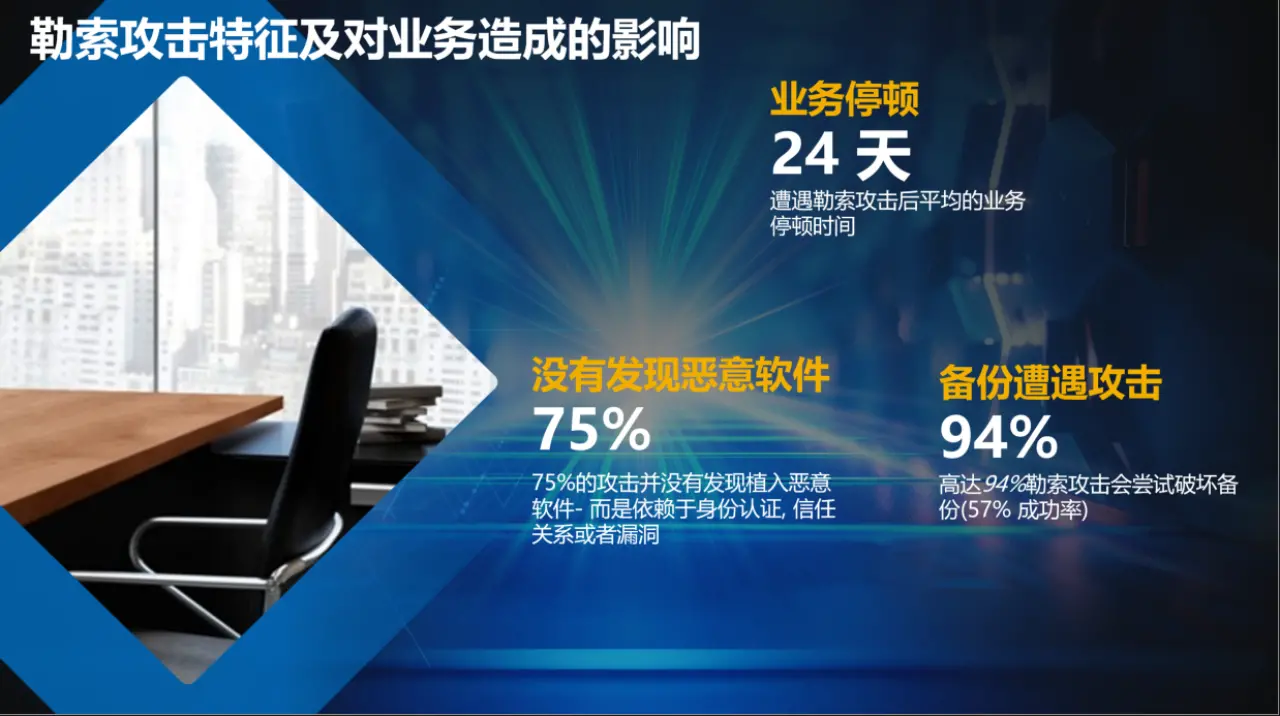
图1 勒索攻击特征及对业务造成的影响:94%攻击备份、平均停顿24天
与此同时,勒索软件即服务(RaaS)正让攻击"工业化":LockBit、BlackCat/ALPHV等家族持续活跃,攻击门槛大幅降低,"加密+窃密"双重勒索成为标配。勒索攻击已从偶发事件,变成每家企业的必答题。
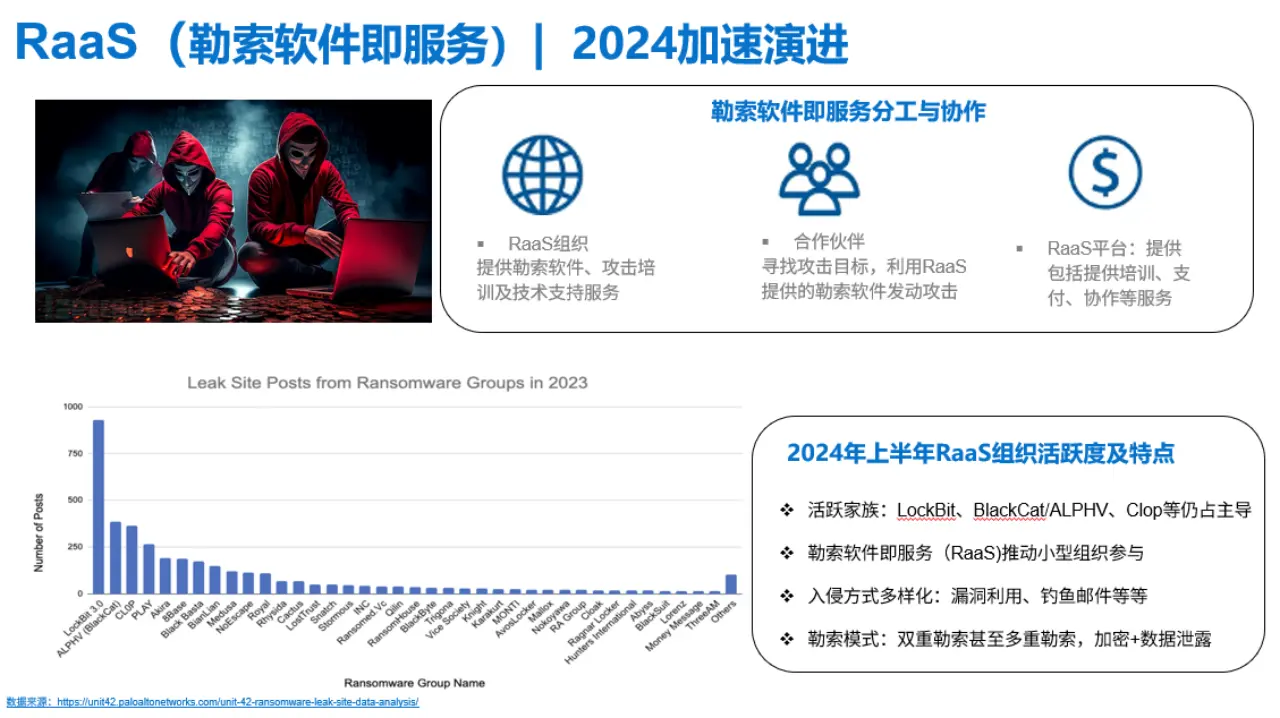
图2 RaaS让勒索攻击"工业化":LockBit、BlackCat/ALPHV等家族持续活跃
四、传统容灾的逻辑,正在失效
传统备份容灾的设计初衷是应对逻辑与物理故障——磁盘坏了、机房断电了,都有预案。但勒索攻击者的剧本完全不同:先摸清备份体系,先删备份、后加密生产,让"恢复"彻底断路。磁带库被格式化的事实证明:任何在线的、可统一管理的备份设备,都可能被攻破。
事件后的教训写得很直白:前端安全再充足也无法做到100%安全;被入侵之后数据还能不能恢复,才是企业的底线。真正的隔离区,是数据保护的最后一道防线。
五、避风港:让备份"隐形",让数据"锁死"
这正是DELL PowerProtect Cyber Recovery(CR,业界称"数据避风港")要解决的问题。DELL倡导"三位一体"数据保护架构:所有数据做备份(BR),重要数据做容灾(DR),核心数据做避风港(CR)。避风港的三个独门能力,恰好逐一封死了黑客的攻击链:
断——Air Gap逻辑隔离:备份数据复制到隔离区后,网络连接自动断开。隔离区在生产系统中不留任何索引和痕迹,黑客即使拿到管理员权限,也"看不见"避风港的存在,更谈不上攻击。
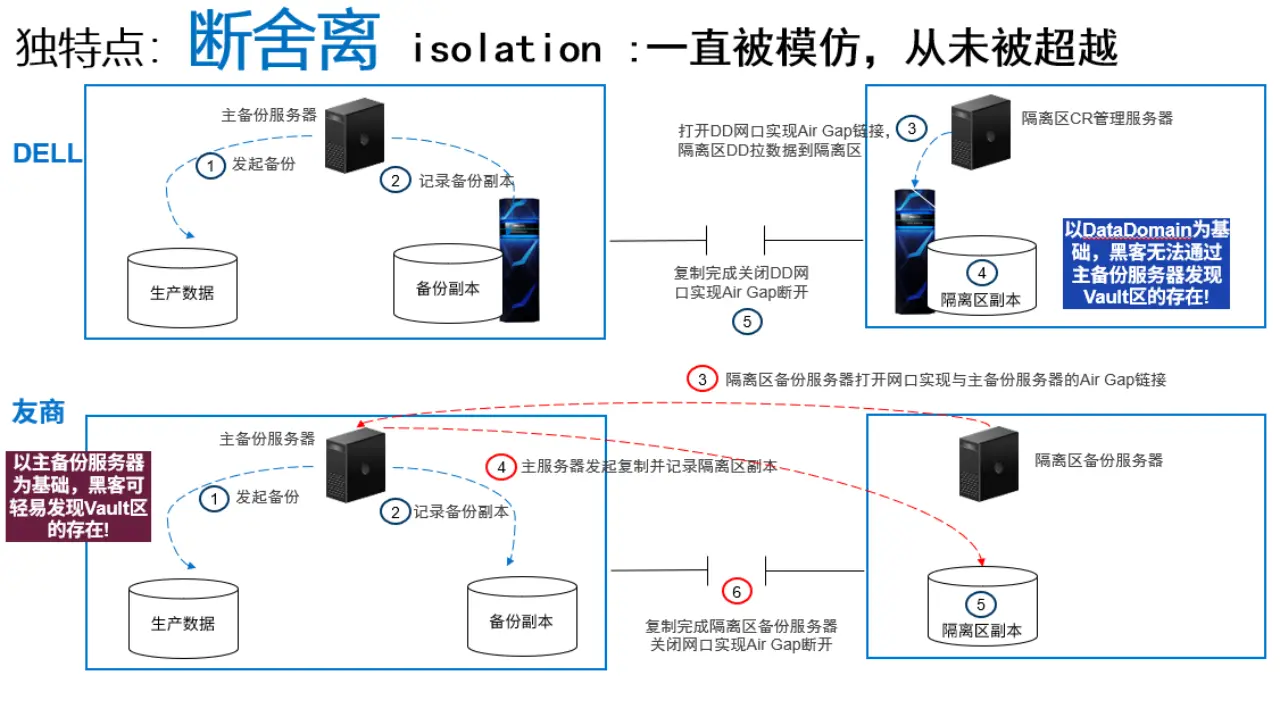
图3 断——Air Gap逻辑隔离:黑客"看不见"避风港
锁——Retention Lock数据防篡改:保留期内备份数据不可变、不可删,拿到管理员账号也无能为力;双角色认证、系统时钟保护层层设防,连DELL官方支持也无法覆盖合规锁,符合SEC 17a-4f等国际合规标准。
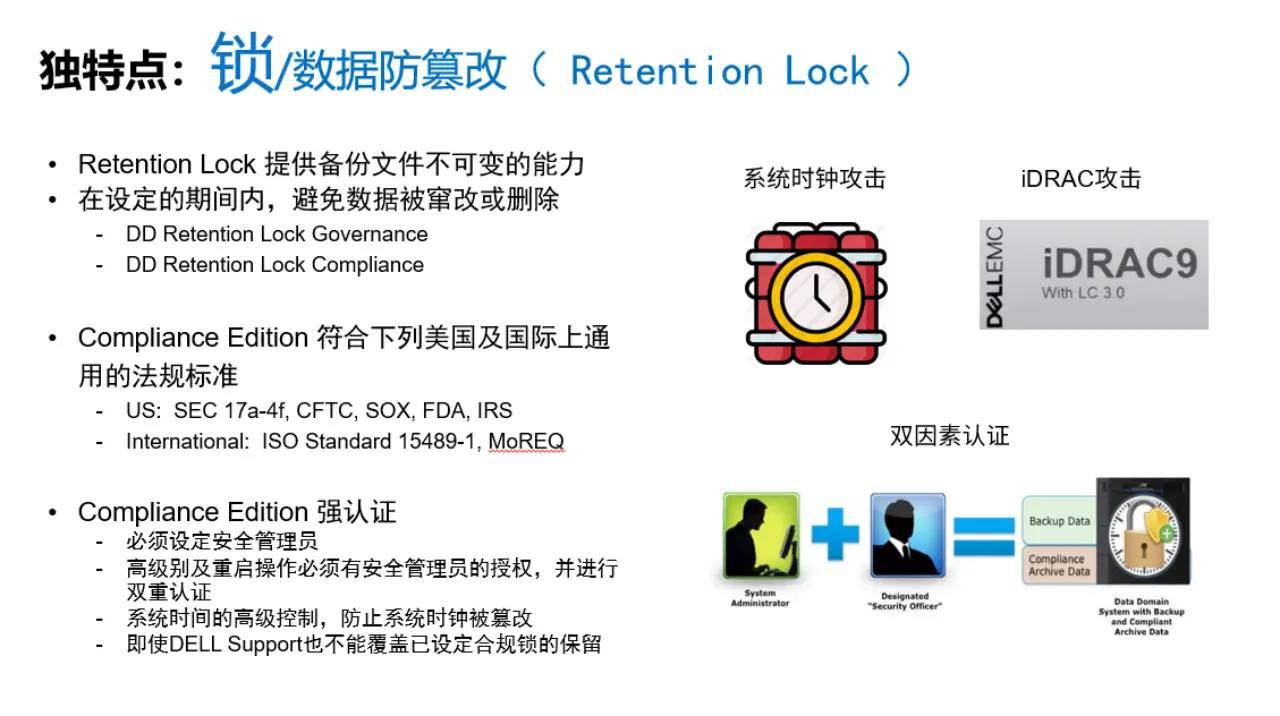
图4 锁——Retention Lock:保留期内数据不可变、不可删
侦——CyberSense智能侦测:基于AI/ML的全内容扫描引擎,覆盖文件、虚拟机、元数据乃至数据库内部,识别率高达99.997%,是市面上唯一支持Oracle、MS SQL、SAP HANA等数据库内部损害分析、且兼容多家备份软件数据格式的侦测产品。
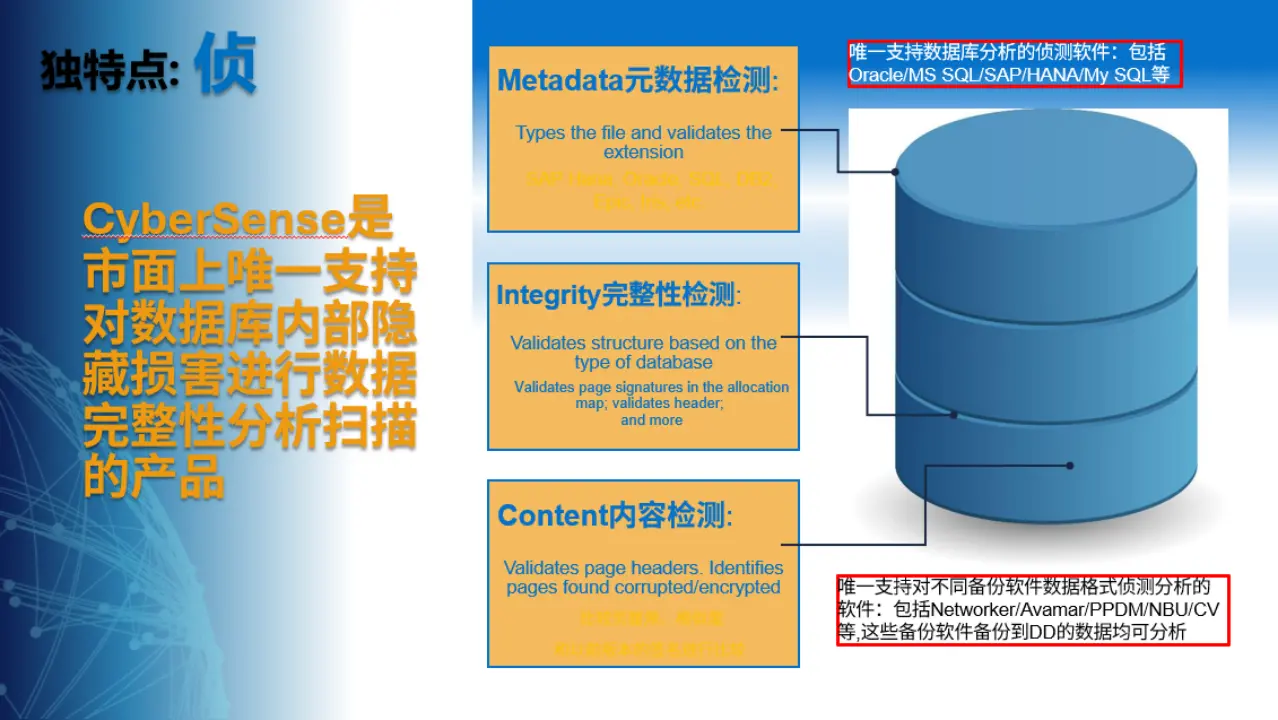
图5 侦——CyberSense:99.997%识别率,唯一支持数据库内部损害分析
底座PowerProtect DD系列则以65:1的可变长消重、源端去重和加密复制,让隔离区的数据同步既快又省,并获得Sheltered Harbor国际标准背书。
六、同样的攻击,不同的结局
无独有偶,另一家大型企业也遭遇了几乎相同的剧情:多地业务系统被勒索软件加密,备份服务器同样沦陷,生产区备份数据被劫持删除。但因为该客户提前建设了CR避风港,最终结局完全不同:客户在隔离机房的DD上定位到干净备份数据,联合制定恢复计划,多地数据全部成功恢复,CyberSense同步完成溯源取证。
同样面对勒索攻击,有没有避风港,就是"业务重启"与"业务归零"的区别。
七、NTT DATA:把产品能力,变成客户的恢复能力
避风港不是买一台设备,而是一项系统工程:隔离区选址、网络设计、备份策略与保留期规划、双角色权限体系、常态化恢复演练、日常运维监控——每一步都需要既懂基础设施又懂安全的集成商来落地。
这正是NTT DATA的价值所在。NTT DATA隶属NTT集团——财富500强第83位、年收入约1000亿美元、33万名专业人员;作为全球第5大IT服务商,业务覆盖50多个国家和地区,全球75%的财富100强企业是其客户;在中国,2500余人的团队深耕金融、制造、医药等行业,连续六年跻身在华国际服务提供商前十。
依托与DELL的长期深度合作,NTT DATA将PowerProtect DD与Cyber Recovery同自身企业级交付方法论结合:从风险评估、避风港架构设计,到部署实施、恢复演练与持续运维,帮助企业把"数据可恢复"从一句口号,变成经过实战验证的能力。
八、写在最后
安全没有100%。真正的底气,不是"黑客攻不进来",而是"攻进来之后,核心数据依然安全、业务依然可以恢复"。
勒索时代,请记住这条底线:所有数据做备份,重要数据做容灾,核心数据做避风港。
NTT DATA × DELL,为您的核心数据,筑起最后一道防线。
了解更多
关注微信公众号「岱凯」,获取最新动态、行业洞察与实践案例。
如需进一步了解相关解决方案或合作机会,欢迎联系:ap.cn.ask@global.ntt