本文是 55873 生态系统技术白皮书第 2 篇 —— 五引擎核心原理。详细拆解自研五引擎隔离架构,涵盖请求流转逻辑、引擎间通信协议、量化性能基线、故障隔离与降级策略、数据一致性模型,属于平台核心技术壁垒说明文档。
导读
-
项目定位:五引擎微内核 = 调度 + 安全 + 研判 + 评测 + 存证,独立部署、强制链路、无绕过通道
-
技术栈:gRPC over HTTP/2 + Rust 安全引擎 + Qwen3Guard 语义风控 + SHA-256/SM3 存证
-
阅读时长:约 10 分钟
一、为什么我们放弃了单体架构?
-
做平台的都懂一个痛点:功能越加越多,系统越来越重,改一处怕崩一片。
-
传统单体架构的问题:
业务和底层耦合,加功能 = 改底层
迭代慢,bug 引入率高
安全风险随功能量线性增长
长期维护成本指数级上升
-
55873 从第一天就定了基调:底层引擎固定,业务模块可插拔。
-
五项工程原则:
分层隔离 → 调度/安全/研判/评测/存证 各自独立部署,单引擎故障不扩散
统一入口 → business\_scheduler 全站唯一总入口
强制链路 → 不存在免审接口、不存在绕过通道
可验证性 → 每引擎有明确 QPS 目标、P99 延迟基线、降级策略
可观测性 → Prometheus/OpenTelemetry 标准化指标,全链路追踪
二、引擎间通信:为什么选 gRPC?
五引擎之间采用 gRPC over HTTP/2 标准通信协议。
|
维度 |
gRPC |
REST/JSON |
选择理由 |
|
序列化 |
Protobuf(二进制) |
JSON(文本) |
减少传输体积与编解码开销 |
|
传输层 |
HTTP/2 多路复用 |
HTTP/1.1 单连接 |
并发多路请求,降低连接开销 |
|
流式支持 |
双向流式 |
有限支持 |
安全检测与流式生成场景 |
|
接口契约 |
.proto 强类型 |
OpenAPI 弱类型 |
编译期类型检查,减少运行时错误 |
💡
性能数据
:gRPC TCP 传输中位延迟约 63μs,P99 约 90.3μs。启用 RDMA 可降至 2.5—7.6μs。内部引擎间可启用自定义 marshalling,延迟可降至 gRPC+Envoy 方案的约 1/4。
三、故障隔离:每个引擎挂了怎么办?
-
拆开了之后有个好处:一个引擎出问题,不会把整个系统带崩。
|
故障场景 |
降级策略 |
恢复机制 |
|
rust_security 不可用 |
请求排队,超时后安全拒绝 |
恢复后自动消费队列 |
|
ai_judge 不可用 |
退回 Rust 单层防护,标记 "降级审核" |
恢复后补充语义审核 |
|
model_eval 不可用 |
评测任务排队,不影响正常用户 |
恢复后按优先级执行 |
|
trace_archive 不可用 |
数据本地缓存,标记待存证 |
恢复后批量提交哈希签名 |
四、五大引擎逐一拆解
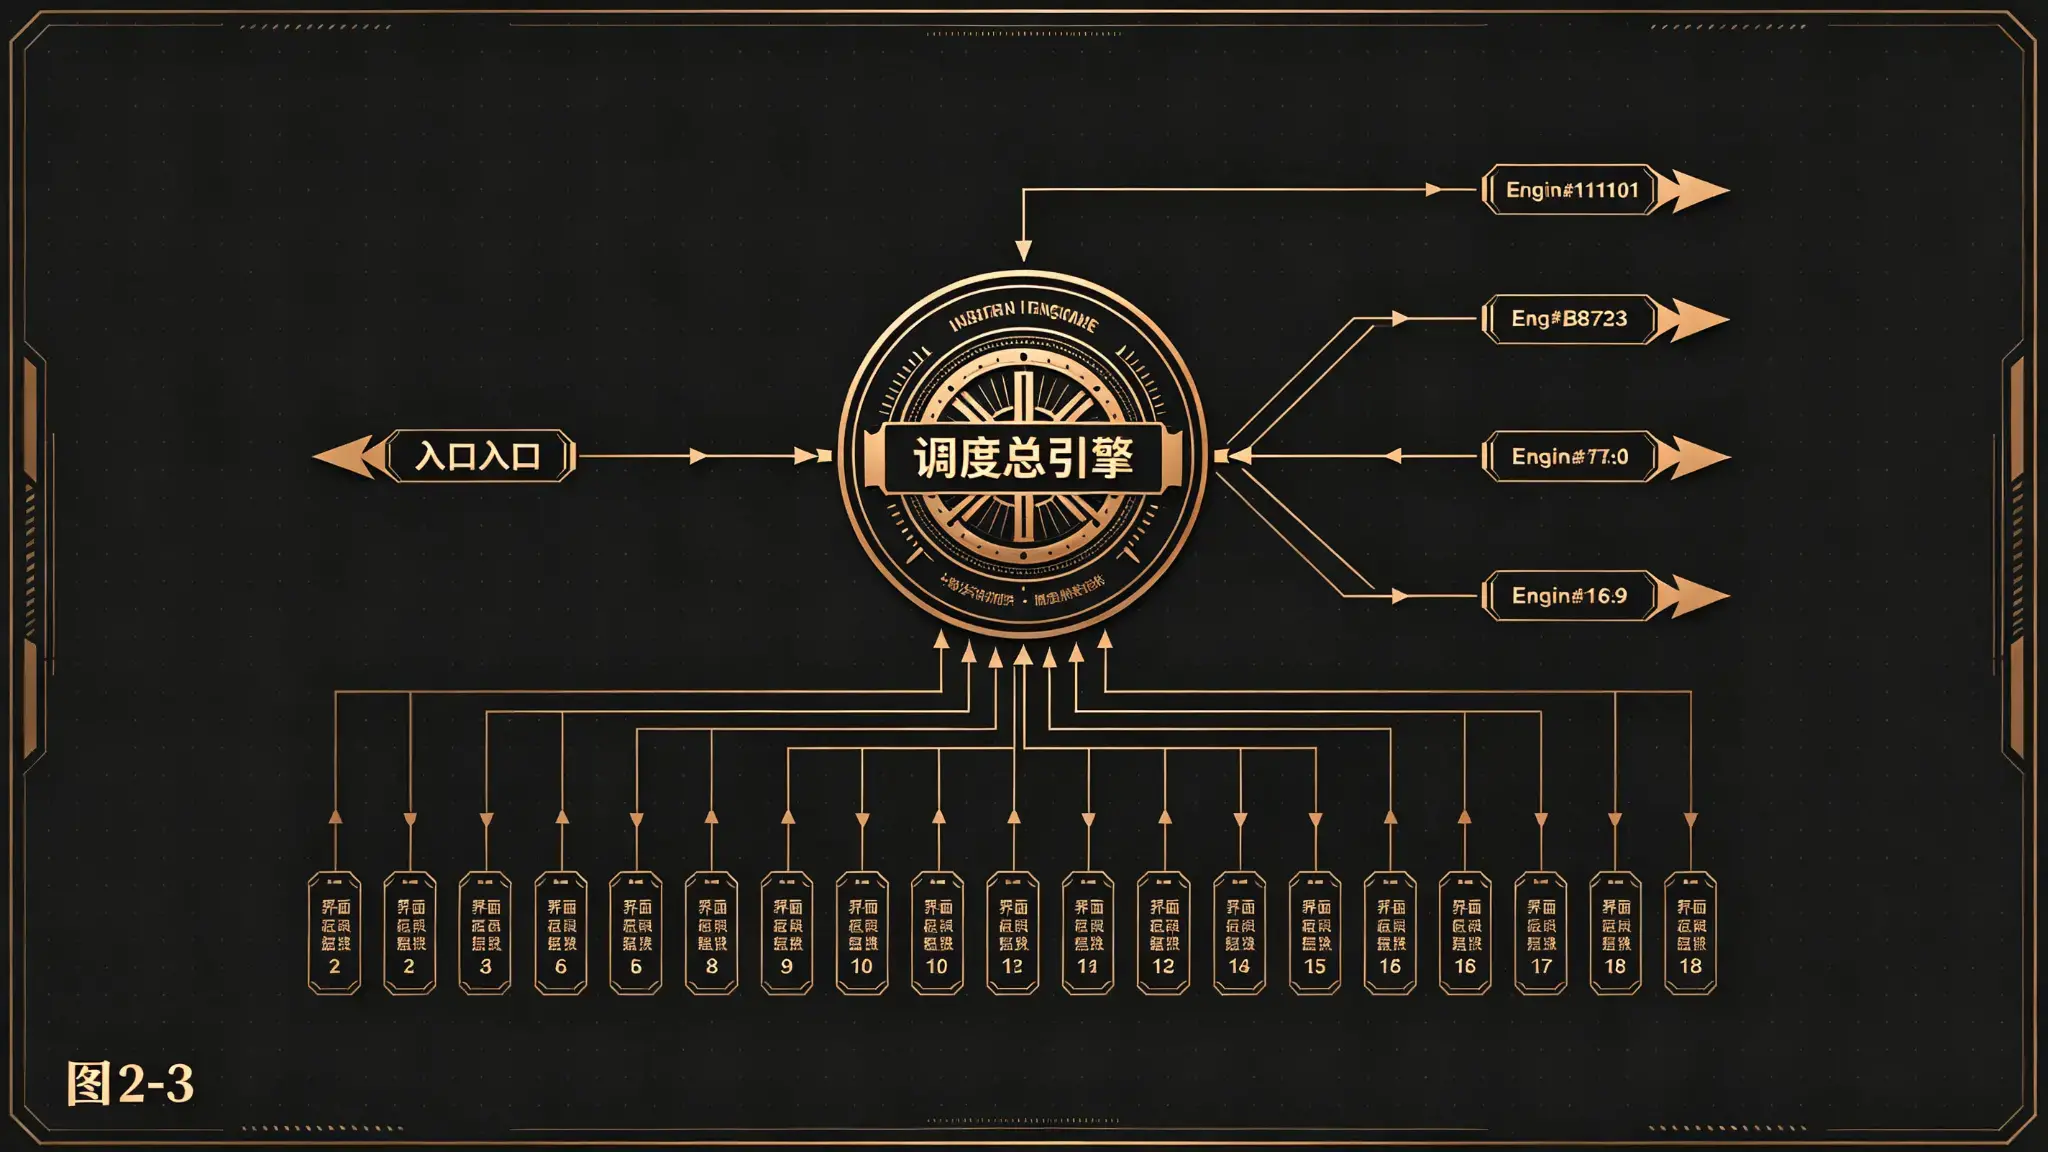
4.1 business_scheduler:全站总调度
请求入口 → business\_scheduler
  ├── 18个一级界面识别
  ├── 风控判断
  ├── 评测触发判断
  ├── 存证触发判断
  ├── 翻译判断
  └── gRPC 分发 → 各引擎
-
量化指标:
|
指标 |
设计目标 |
|
调度 QPS |
≥ 10,000 |
|
P99 调度延迟 |
≤ 50ms |
|
水平扩展 |
无状态线性扩展 |
|
幂等性 |
请求 ID 幂等去重 |
|
超时策略 |
|
💡
上下文一致性
:调度引擎维护请求上下文序列化标准(会话 ID、历史消息摘要、系统提示词版本、已触发引擎链路记录),确保私有化模型过载切换云端 API 时对话连贯性不降级。
4.2 rust_security_engine:微秒级硬拦截
基于 Rust 开发,无 GC 停顿、内存安全,作为所有输入的第一道强制关卡。
-
量化指标:
|
指标 |
实测值 |
|
规则层扫描延迟 |
~0.2—65μs |
|
PII 检测延迟 |
~50μs,吞吐 20K+ ops/s |
|
注入检测延迟 |
~20μs,吞吐 50K+ ops/s |
|
全量净化管道延迟 |
~100μs,吞吐 10K+ ops/s |
|
攻击检测(全向量平均) |
~25μs |
💡
规则层 vs ML 层分级
:基础规则层纯 Rust 实现,微秒级扫描,覆盖 prompt 注入、角色覆盖、密钥泄露、PII、隐形文本。ML 增强层(ONNX 分类器)在 CPU 上 P99 约 3—10ms,默认按场景选择性启用。
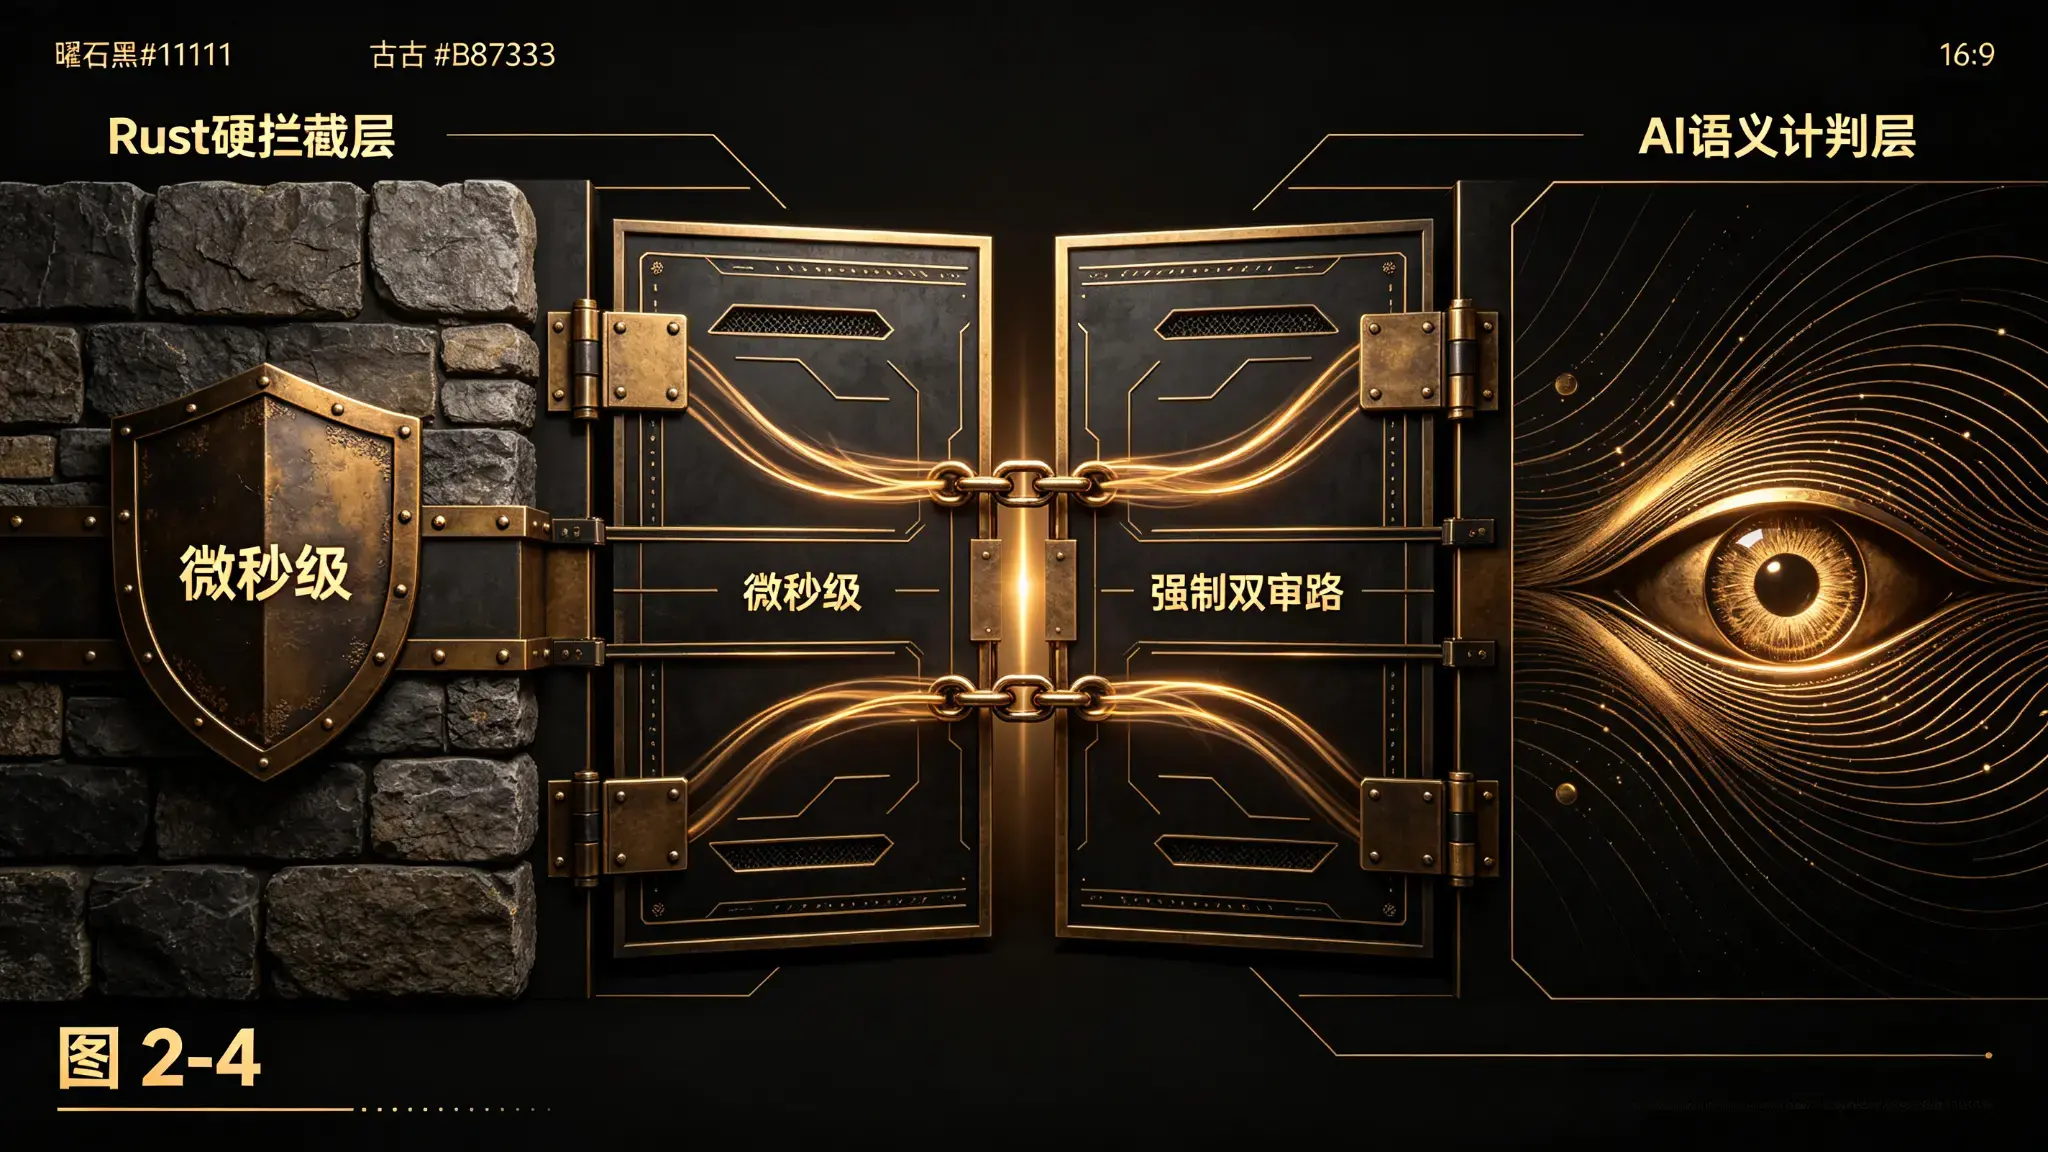
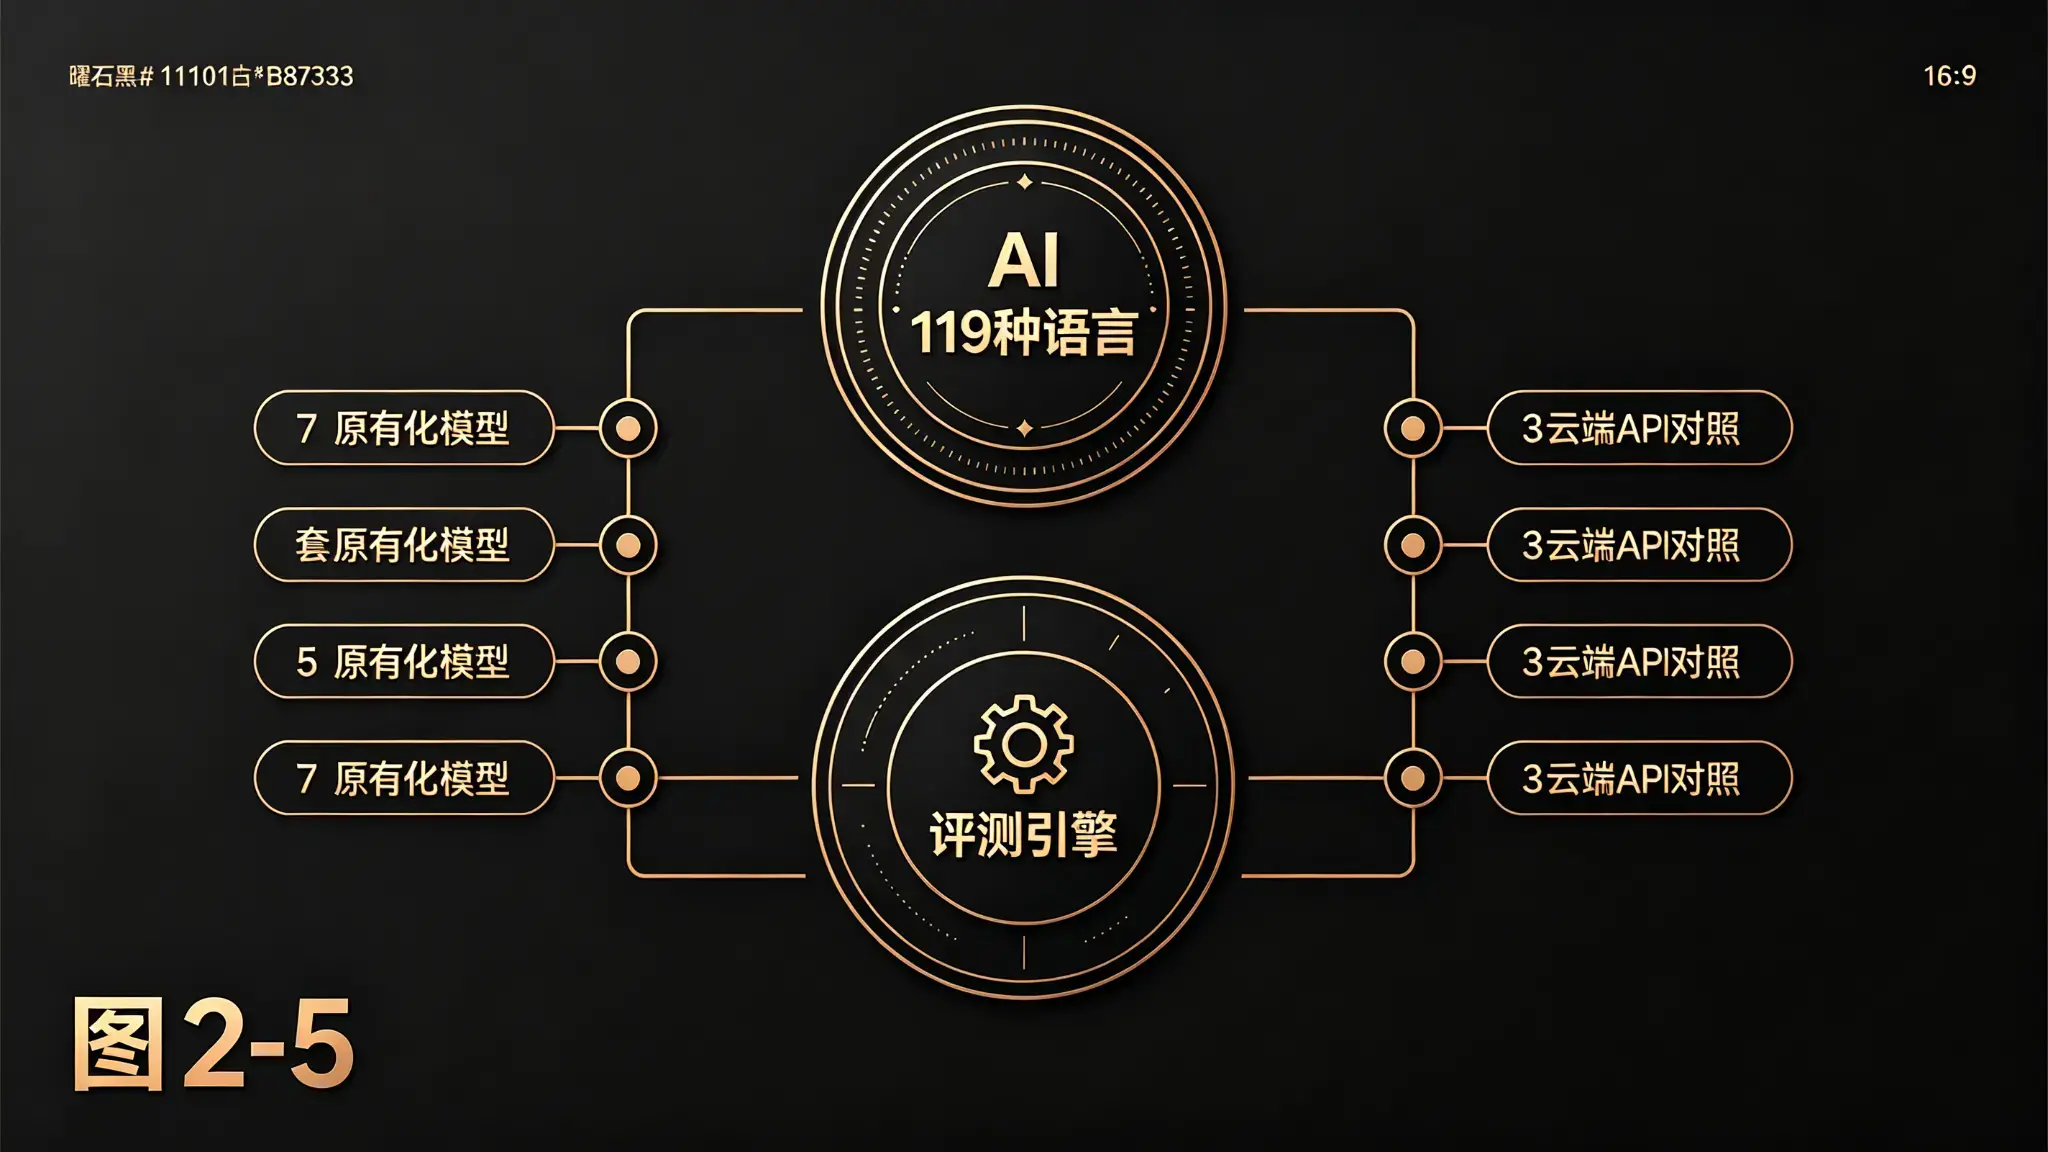
4.3 ai_judge_engine:119 种语言语义研判
依托 Qwen3Guard 多语言安全模型,作为第二层安全关卡。
-
核心能力:
|
维度 |
指标 |
|
语言覆盖 |
119 种语言及方言 |
|
风险分类 |
三级风险等级,支持分级拦截 |
|
流式检测 |
Qwen3Guard-Stream 实时安全检测 |
|
参数规模 |
0.6B / 4B / 8B 三种 |
📊
性能表现
:Qwen3Guard-8B 英语基准 F1 超过 LlamaGuard3-8B 达 10+ 分,中文与多语言优势更显著。
安全复测红线:每套量化后模型必须通过越狱测试集、多语言安全测试集、Prompt 注入测试集。指标下降超过 ≤ 2% 阈值,则回退更保守量化等级。
4.4 model_eval_engine:全模型自动评测
不负责文本生成,只负责指标计算。
-
评测维度:
|
维度 |
指标 |
数据源 |
|
安全风控 |
不安全提示 / 回复召回率 |
HarmBench、XSTest |
|
准确性 |
准确率、F1、BLEU、ROUGE |
标准 NLP 指标 |
|
鲁棒性 |
对抗攻击抵抗率 |
对抗测试集 |
|
多语言一致性 |
七国语言逐语种差异 |
多语言测试套件 |
|
偏见检测 |
群体公平性指标 |
偏见评测基准 |
|
对齐质量 |
拒绝率、越狱抵抗率 |
AQI 指标 |
⚠️
绝对红线
:评测覆盖 6+1+3 全部模型(7 套私有化 + 3 套云端 API)。
7 套私有化模型数据可入永久存证,3 套云端 API 对照数据仅作参考,不入存证正本。
4.5 trace_archive_engine:哈希 + 签名 + 时间戳三元组存证
参照国家电子档案真实性验证规范,三要素缺一不可。
-
存证流程:
原始数据
  → SHA-256/SM3 哈希计算
  → RFC 3161 可信时间戳请求
  → TSA 签发时间戳令牌
  → 数字签名绑定 哈希+时间戳
  → 多副本持久化存储
  → 校验接口对外可用
-
技术参数:
|
要素 |
标准 |
|
哈希算法 |
SHA-256(国际)/ SM3(国密) |
|
时间戳 |
RFC 3161,TSA 签发,微秒级精度 |
|
证书链 |
回溯至根 CA,OCSP/CRL 验证 |
|
存储 |
多副本、异地容灾、定期完整性校验 |
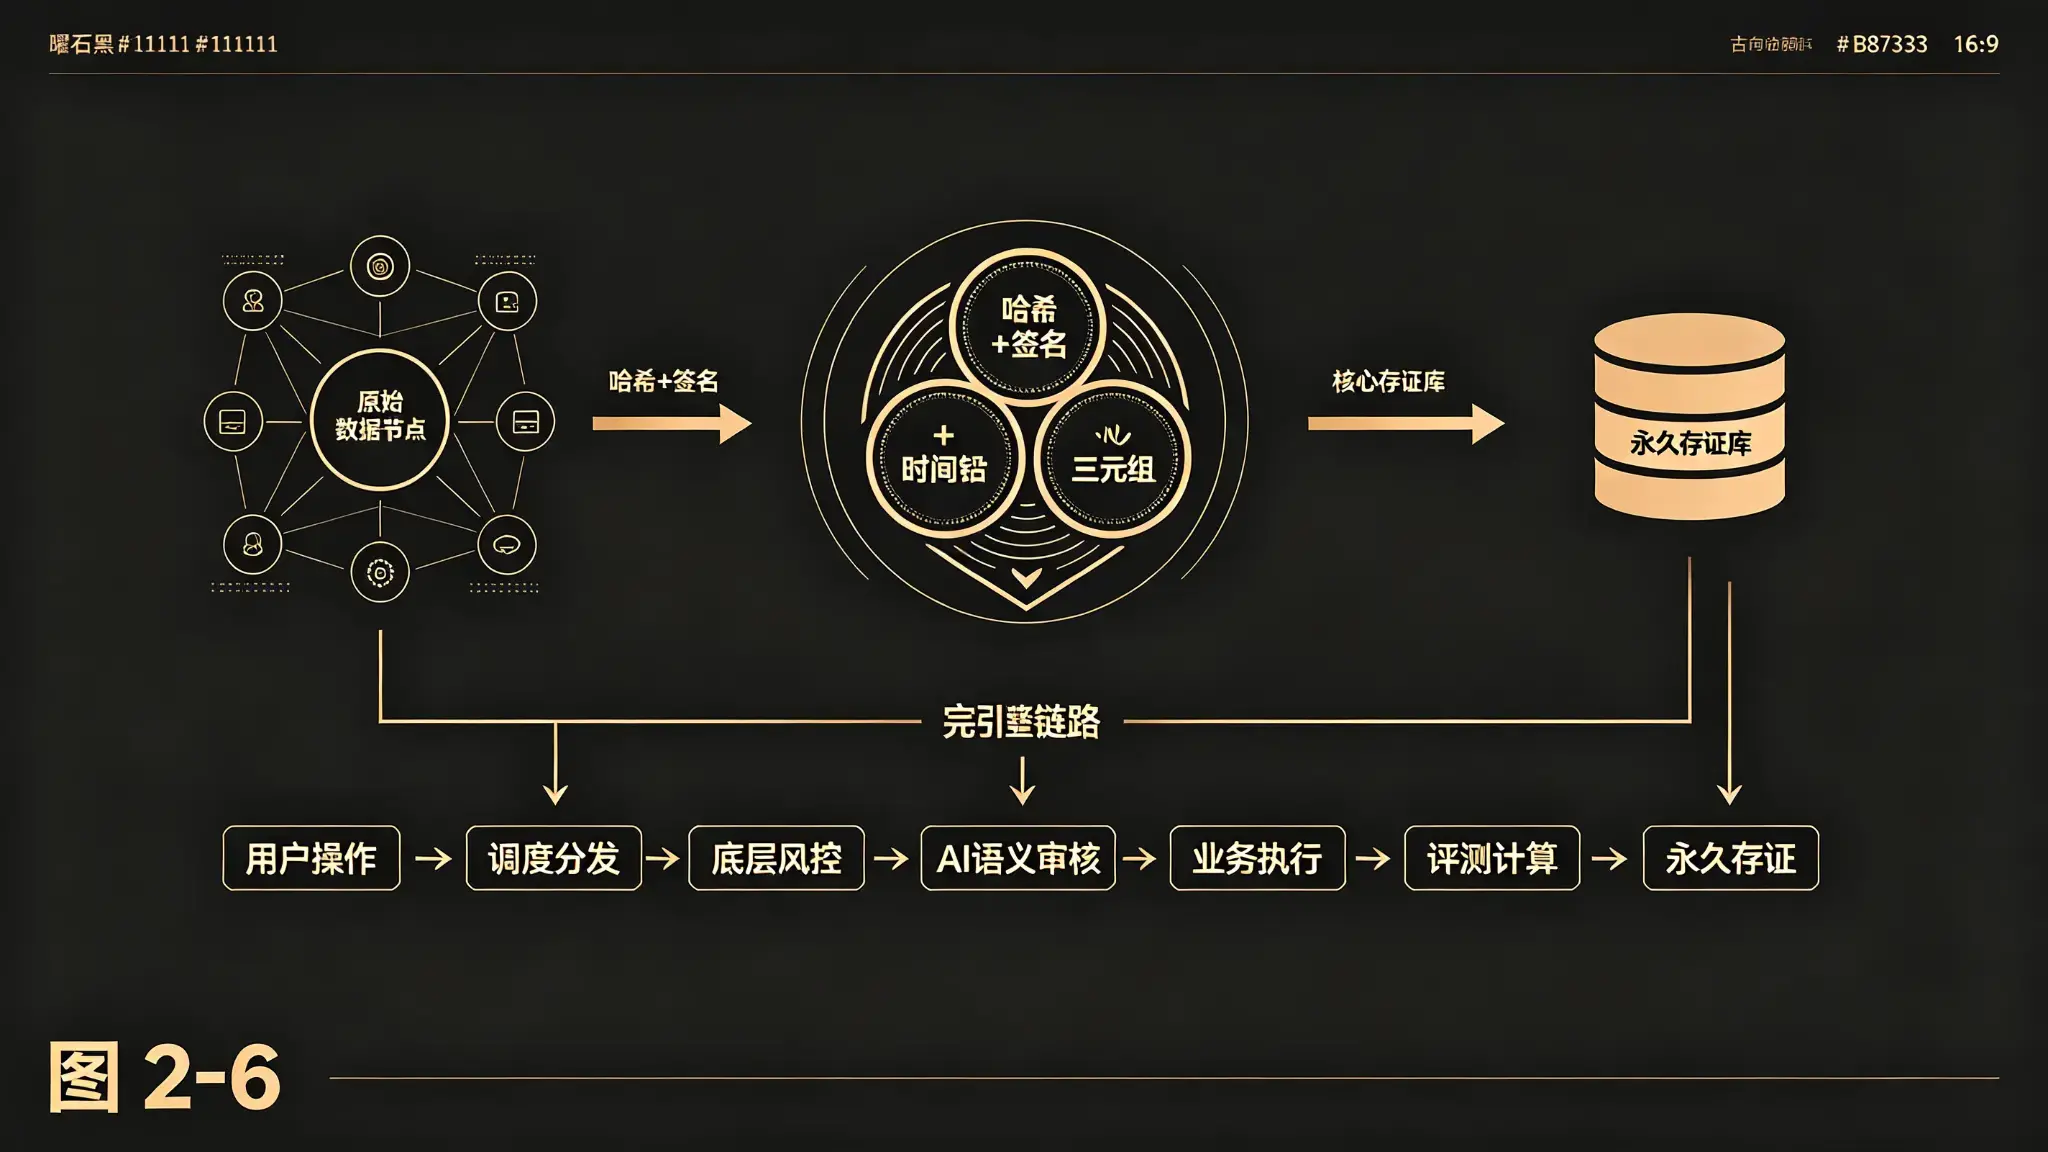
五、完整链路:一个请求怎么走完?
用户提交请求
  → business\_scheduler 接收并 gRPC 分发
  → rust\_security 微秒级硬过滤
  → ai\_judge Qwen3Guard 语义审核
  → 执行业务逻辑(按需调用 model\_eval)
  → 归档数据送入 trace\_archive 三元组存证
-
端到端延迟预算:
|
环节 |
P99 预算 |
|
调度 |
≤ 50ms |
|
Rust 硬过滤 |
≤ 1ms |
|
AI 语义研判 |
≤ 500ms |
|
评测(按需) |
异步,不阻塞主链路 |
|
存证(按需) |
≤ 200ms |
🔴
全链路强制过审,无白名单、无免审接口、无绕过通道。
六、核心壁垒总结
|
壁垒 |
说明 |
|
双层安全闭环 |
Rust 微秒级硬拦截 + Qwen3Guard 119 种语言语义研判 |
|
独立评测引擎 |
6+1+3 全模型对照,评测数据可存证 |
|
独立存证引擎 |
哈希 + RFC 3161 时间戳 + 数字签名三元组 |
|
调度业务解耦 |
18 界面配置化挂载,gRPC 标准化通信 |
|
多语言安全适配 |
7 国语言全覆盖,阿拉伯语专项增强 |
写在最后
55873 生态系统 = 五引擎微内核底座 + 6+1+3 混合 AI + 分级数据安全 + 可插拔业务模块。
以 18 个一级界面为业务入口,7 国语言原文保真为国际化基础,双层安全风控为防护底座,形成长期可迭代的智慧生态架构。
👉 这是 55873 生态系统技术白皮书第 2 篇,后续将陆续发布 AI 模型体系、数据安全策略等专题。
觉得有收获的话,点个赞 + 收藏,不迷路 👇
-
话题标签: 架构设计 微内核 Rust gRPC 安全风控 系统设计 开源