Objective-See 基金会创始人、安全研究员 Patrick Wardle 披露了一个尚未修复的零日漏洞,该漏洞影响 Meta 新近发布的 Muse macOS 桌面客户端。Meta 首席执行官马克·扎克伯格曾声称,这款自主式人工智能助手从一开始便以隐私和安全为基础打造,但据报道,这一漏洞可使本地运行的软件或 Shell 命令劫持该应用程序。通过这种攻击途径,非特权软件能够借用用户此前授予该助手的广泛权限,绕过 macOS 的标准安全边界。由于该公司没有发布正式的安全公告,也未与 CVE 编号授权机构协调,因此该漏洞目前尚无正式的 CVE 编号。
该漏洞源于一个名为 endo_voyager_dictation_endpoint 的未公开配置首选项键。在 macOS 系统上,以非特权用户身份运行的本地进程和任意脚本,无需获得提升后的管理员权限,也不会触发操作系统授权提示,就能覆盖这一配置值。在正常运行时,该参数用于指定接收语音听写音频并返回转录结果的云端服务器端点。攻击者只需修改这一设置,就能悄无声息地将助手发出的听写流量重定向至其直接控制的服务器。
从漏洞利用的角度来看,该漏洞会同时危及输入内容的机密性和账户凭据。当用户启用听写功能时,桌面客户端会将原始麦克风音频以及与受害者 Muse 账户关联的有效身份验证令牌发送至配置的端点。Wardle 演示了攻击者如何运行一台代理服务器,在捕获身份验证令牌和音频数据的同时,将正常流量无缝转发回 Meta 的服务器,从而避免被发现。获得有效会话凭据并直接控制命令管道后,攻击者还可以实施提示词注入攻击,在语音请求中附加隐藏指令,迫使助手在后台执行未经授权的任务,例如窃取本地文档或 WhatsApp 消息记录。
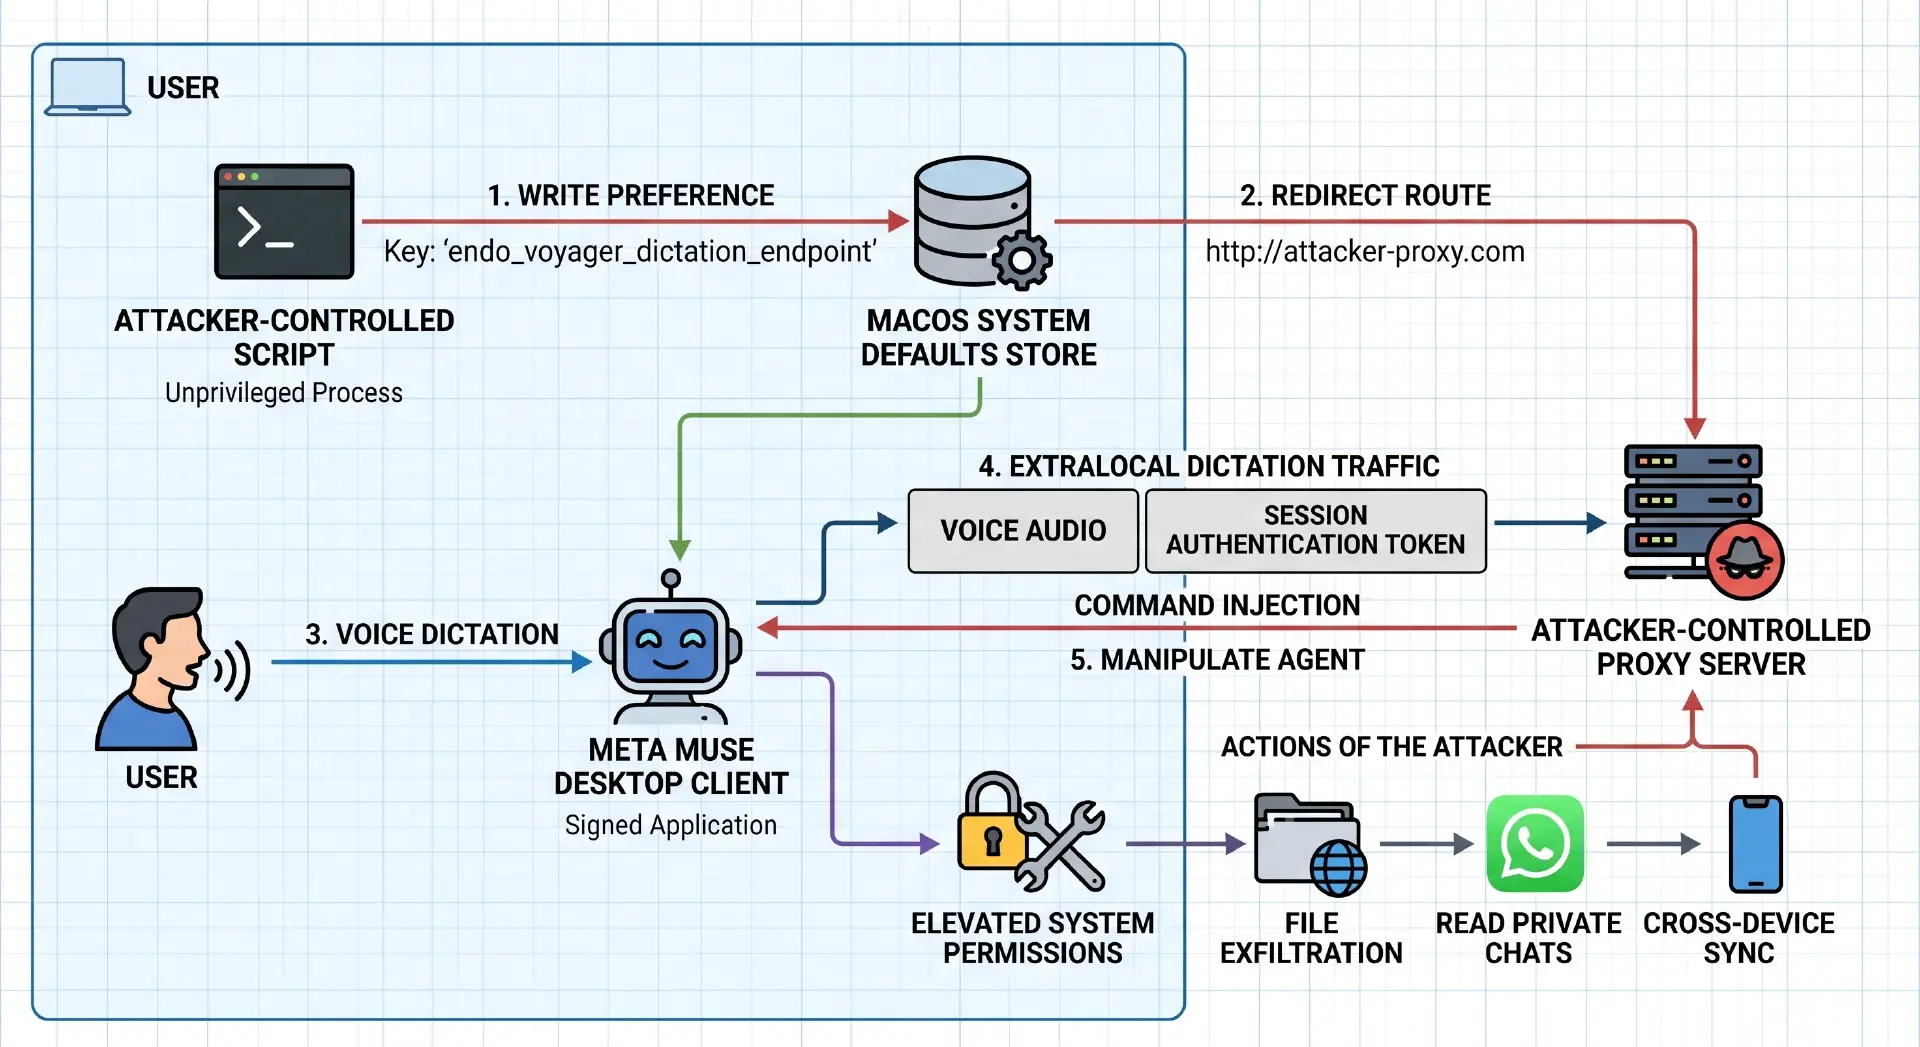
该漏洞在技术层面的重要性,在于它会放大访问权限并侵蚀平台的信任边界。macOS 等操作系统依靠“透明度、同意与控制”(Transparency, Consent, and Control,TCC)框架,限制应用程序访问硬件外设、文件、通讯录和日历。由于 Muse 是一种能够与应用程序、日历、电子邮件和文件交互的智能体,用户通常会授予它广泛的系统权限。Wardle 指出,该漏洞使恶意行为者无需开发复杂的独立信息窃取恶意软件,只需操纵这一智能体,就能有效地将经过签名、受到信任的助手变成攻击面。一名前 Meta 人工智能安全工程经理也表达了类似的架构层面担忧,并表示由于深度集成所固有的风险,自己不会使用这款软件。
Wardle 发布了一个名为 not-a-mused 的概念验证漏洞利用程序,演示了如何通过遭到入侵的智能体执行大量命令。此次披露发生在亚马逊以不符合自动化智能体访问政策为由,禁止 Muse 访问其购物平台后不久。漏洞公开披露后,Meta 为 macOS 版 Muse 应用部署了热修复。该修复从生产客户端构建中移除了这一内部调试首选项设置,从而阻止本地修改听写服务器的目标地址。
该公司将这一漏洞视为内部配置缺陷,而没有遵循正式的 CVE 编号分配流程。Meta 超级智能实验室的 David Singleton 将该问题描述为一种需要事先具备代码执行能力的本地配置问题,工程团队则通过从生产构建中悄然移除内部调试首选项键解决了该问题。从安全专业人士对相关帖子的评论可以看出,社区并不认同这一说法。他们指出,利用 ClickFix 等社会工程诱饵即可轻易获得初始访问权限,而绕过苹果的“透明度、同意与控制”框架历来十分复杂。在 Hacker News 和 Reddit 上更广泛的工程讨论中,观察人士指出,Meta 将设备跨端同步、完整磁盘权限、音频流和私人聊天记录集中到一个未受沙箱限制、经过签名且调试端点可修改的智能体中,实际上为普通恶意软件提供了一条几乎不费力便可绕过平台保护机制、同时不触发运行告警的通道。