2026 年,智能体将在企业级应用中取得哪些实质性突破?点击下载《2026 年 AI 与数据发展预测》白皮书,获悉专家一手前瞻,抢先拥抱新的工作方式!
随着组织不断扩大数据和 AI 的应用范围,敏感数据治理面临的压力也越来越大。要保护成千上万个敏感对象,其中每一个都受到企业内部定制政策以及特定地区、特定行业法规的约束,是一项复杂而艰巨的任务。
其中一部分挑战来自组织结构。治理需要借助工具,根据既定意图持续检测、执行并监控相关政策。缺少这样的基础,治理反而可能成为组织实现数据和 AI 目标的阻碍。
与此同时,敏感数据治理通常需要多类人员共同参与。数据域负责人了解所在领域中哪些数据属于敏感数据;数据治理人员负责制定企业级政策;平台管理员编写生产级 SQL,并拥有实施治理控制所需的权限。每个角色都掌握着其他角色所需要的信息或能力,但他们之间往往缺少一个能够将彼此连接起来的共享工作流。
由此带来的结果是:敏感数据无法得到充分保护。风险不仅来自权限配置错误的用户和系统所造成的数据暴露,还包括 AI 智能体无意间对数据进行访问和使用。
我们希望通过公开预览版的 意图驱动治理(Intent-Driven Governance)来弥合这一差距。这是 Snowflake CoCo 中一套 AI 原生的协作式工作流,旨在快速、持续地对大规模敏感数据进行治理。你只需用自然语言描述需要保护什么,剩下的工作由 Snowflake 完成:识别敏感列、部署脱敏策略并监控漂移,同时在每一个阶段都明确要求人工审批。
为什么意图驱动治理很重要?
我们认为,数据基础由三个支柱构成,它们也是 Snowflake Horizon Catalog 的基础:
-
互操作性: 无论数据位于何处,都应该能够被访问,包括 Snowflake 表、Apache Iceberg™、外部引擎和 SaaS 应用;
-
上下文: 智能体需要理解自己正在读取的内容,包括语义视图、数据血缘、描述信息以及热度信号。这些信息会被持续收集、增强,并在查询时自动启用;
-
治理与安全: 智能体生成的每一个答案,都应该建立在受到保护、可审计且符合合规要求的数据之上。
意图驱动治理正是我们针对第三个支柱实现规模化的解决方案。 它是让治理走向自动化、持续化和可靠化的一层能力。
意图驱动治理如何工作
首先给出你的整体意图和治理范围。你可以让 CoCo:
-
“为我的 CUSTOMER\_DATA 数据库设置意图驱动治理。”
-
“使用意图驱动治理保护 CLINICAL 数据库中的敏感数据。”
-
“保护与我们员工相关的个人身份信息(PII)。”
CoCo 会理解请求,并触发意图驱动治理工作流。
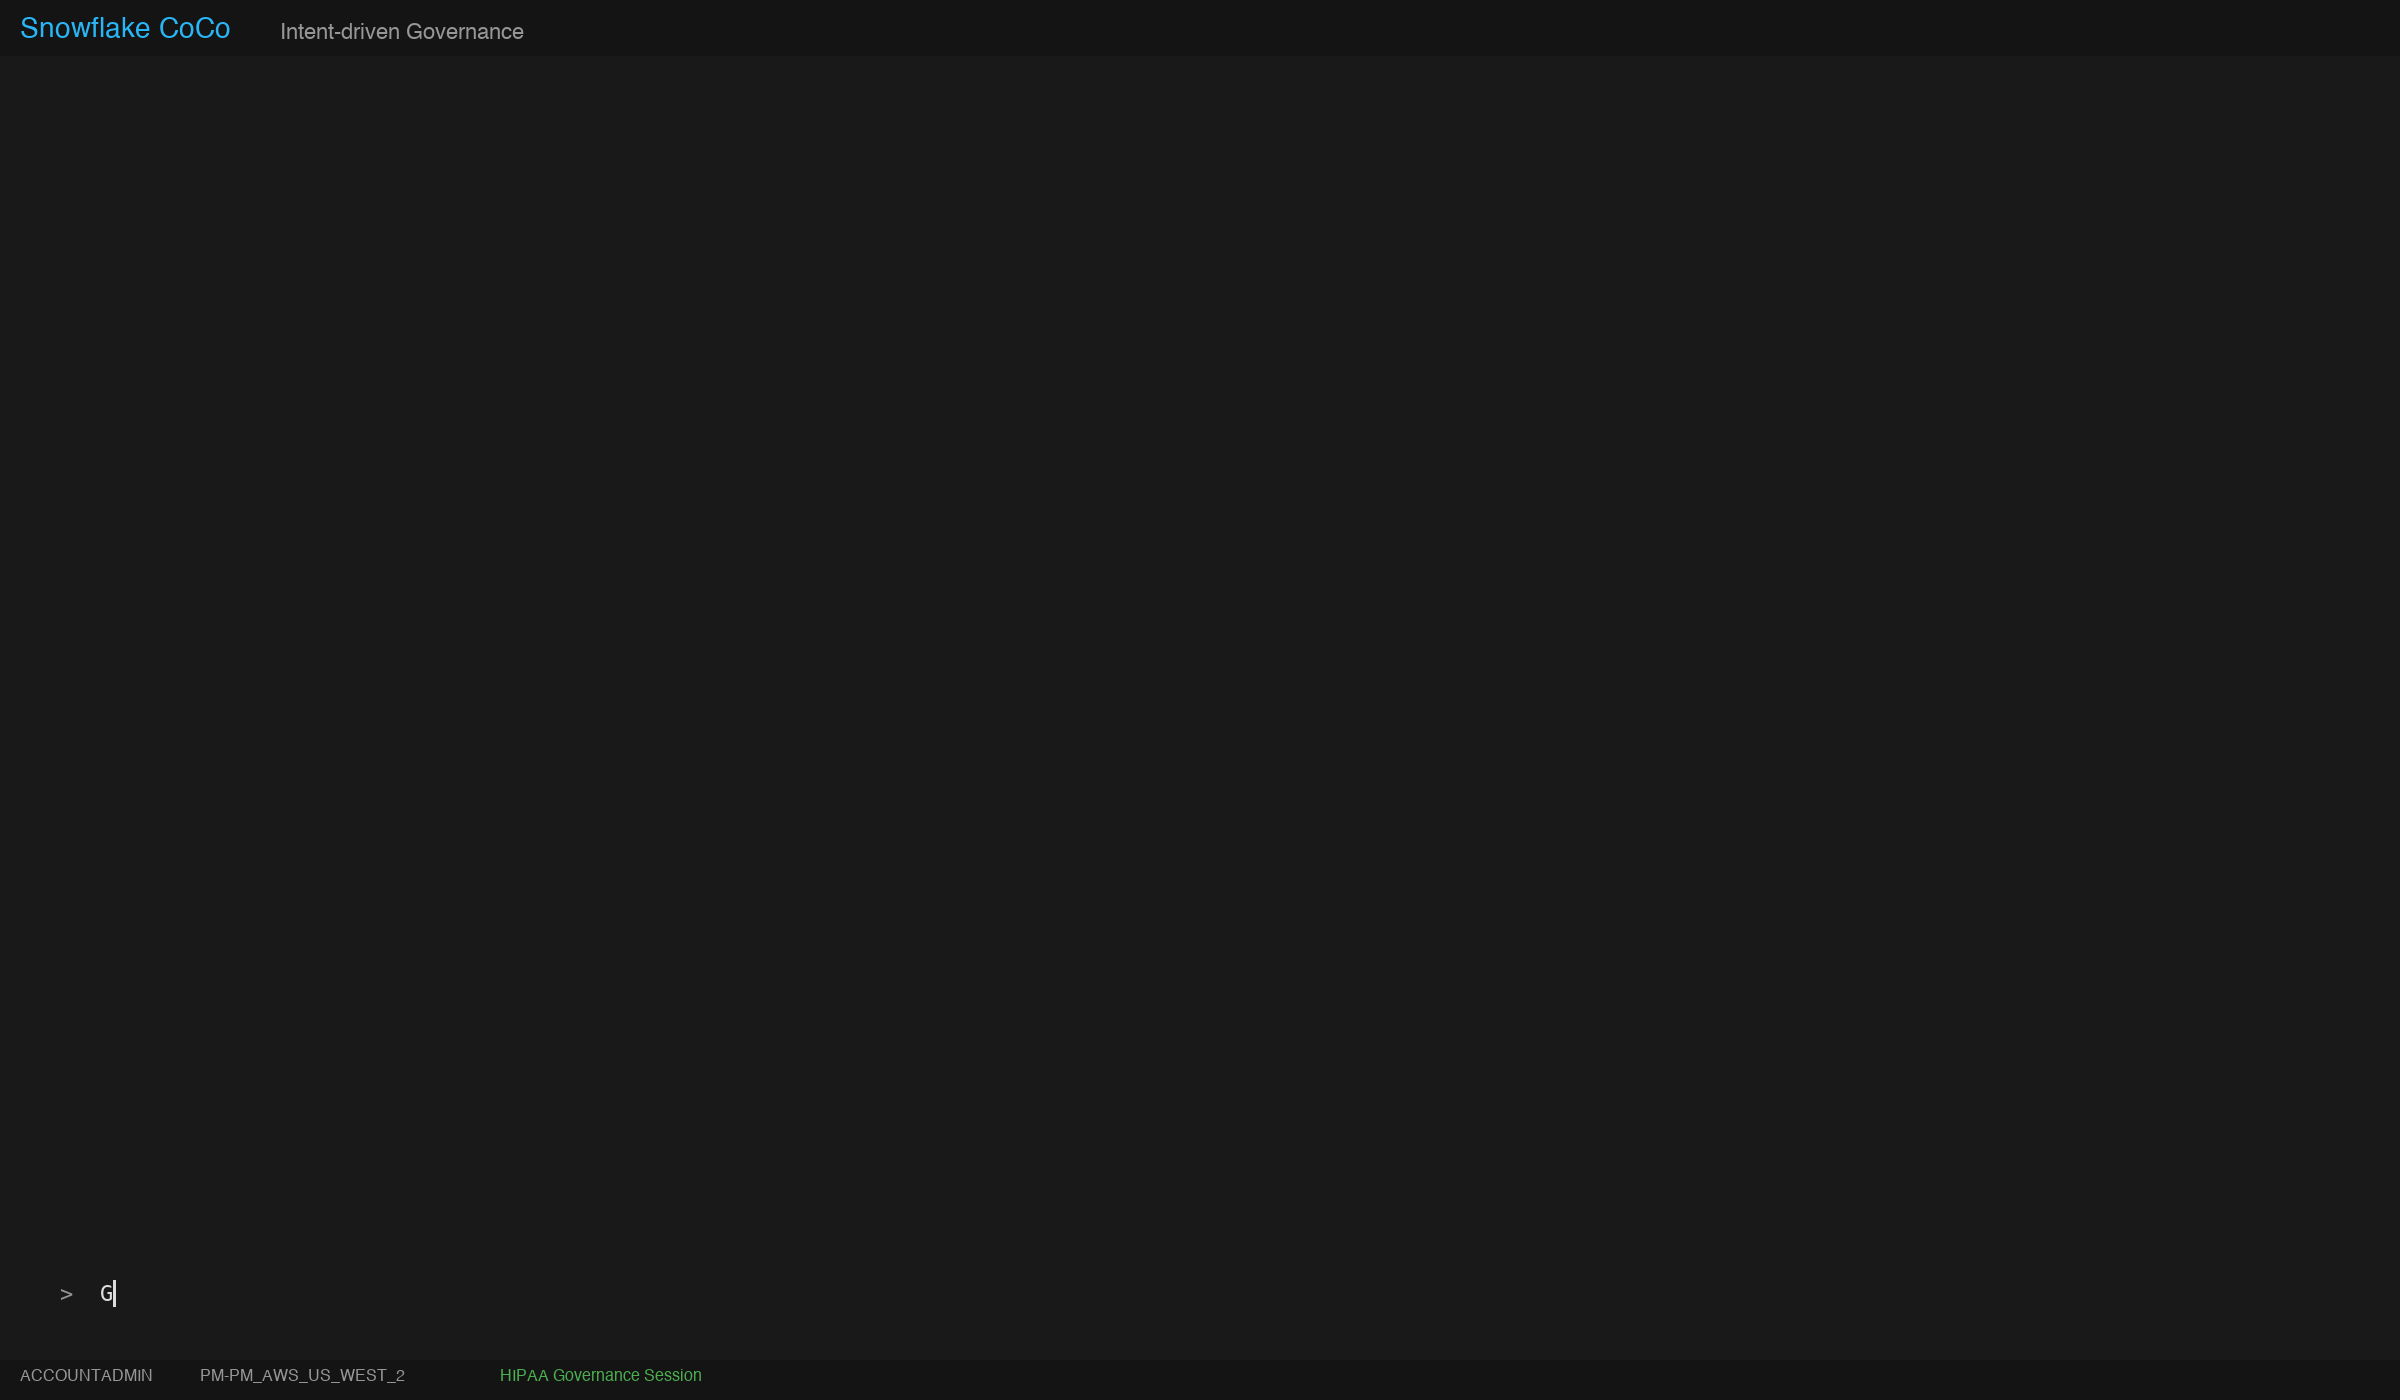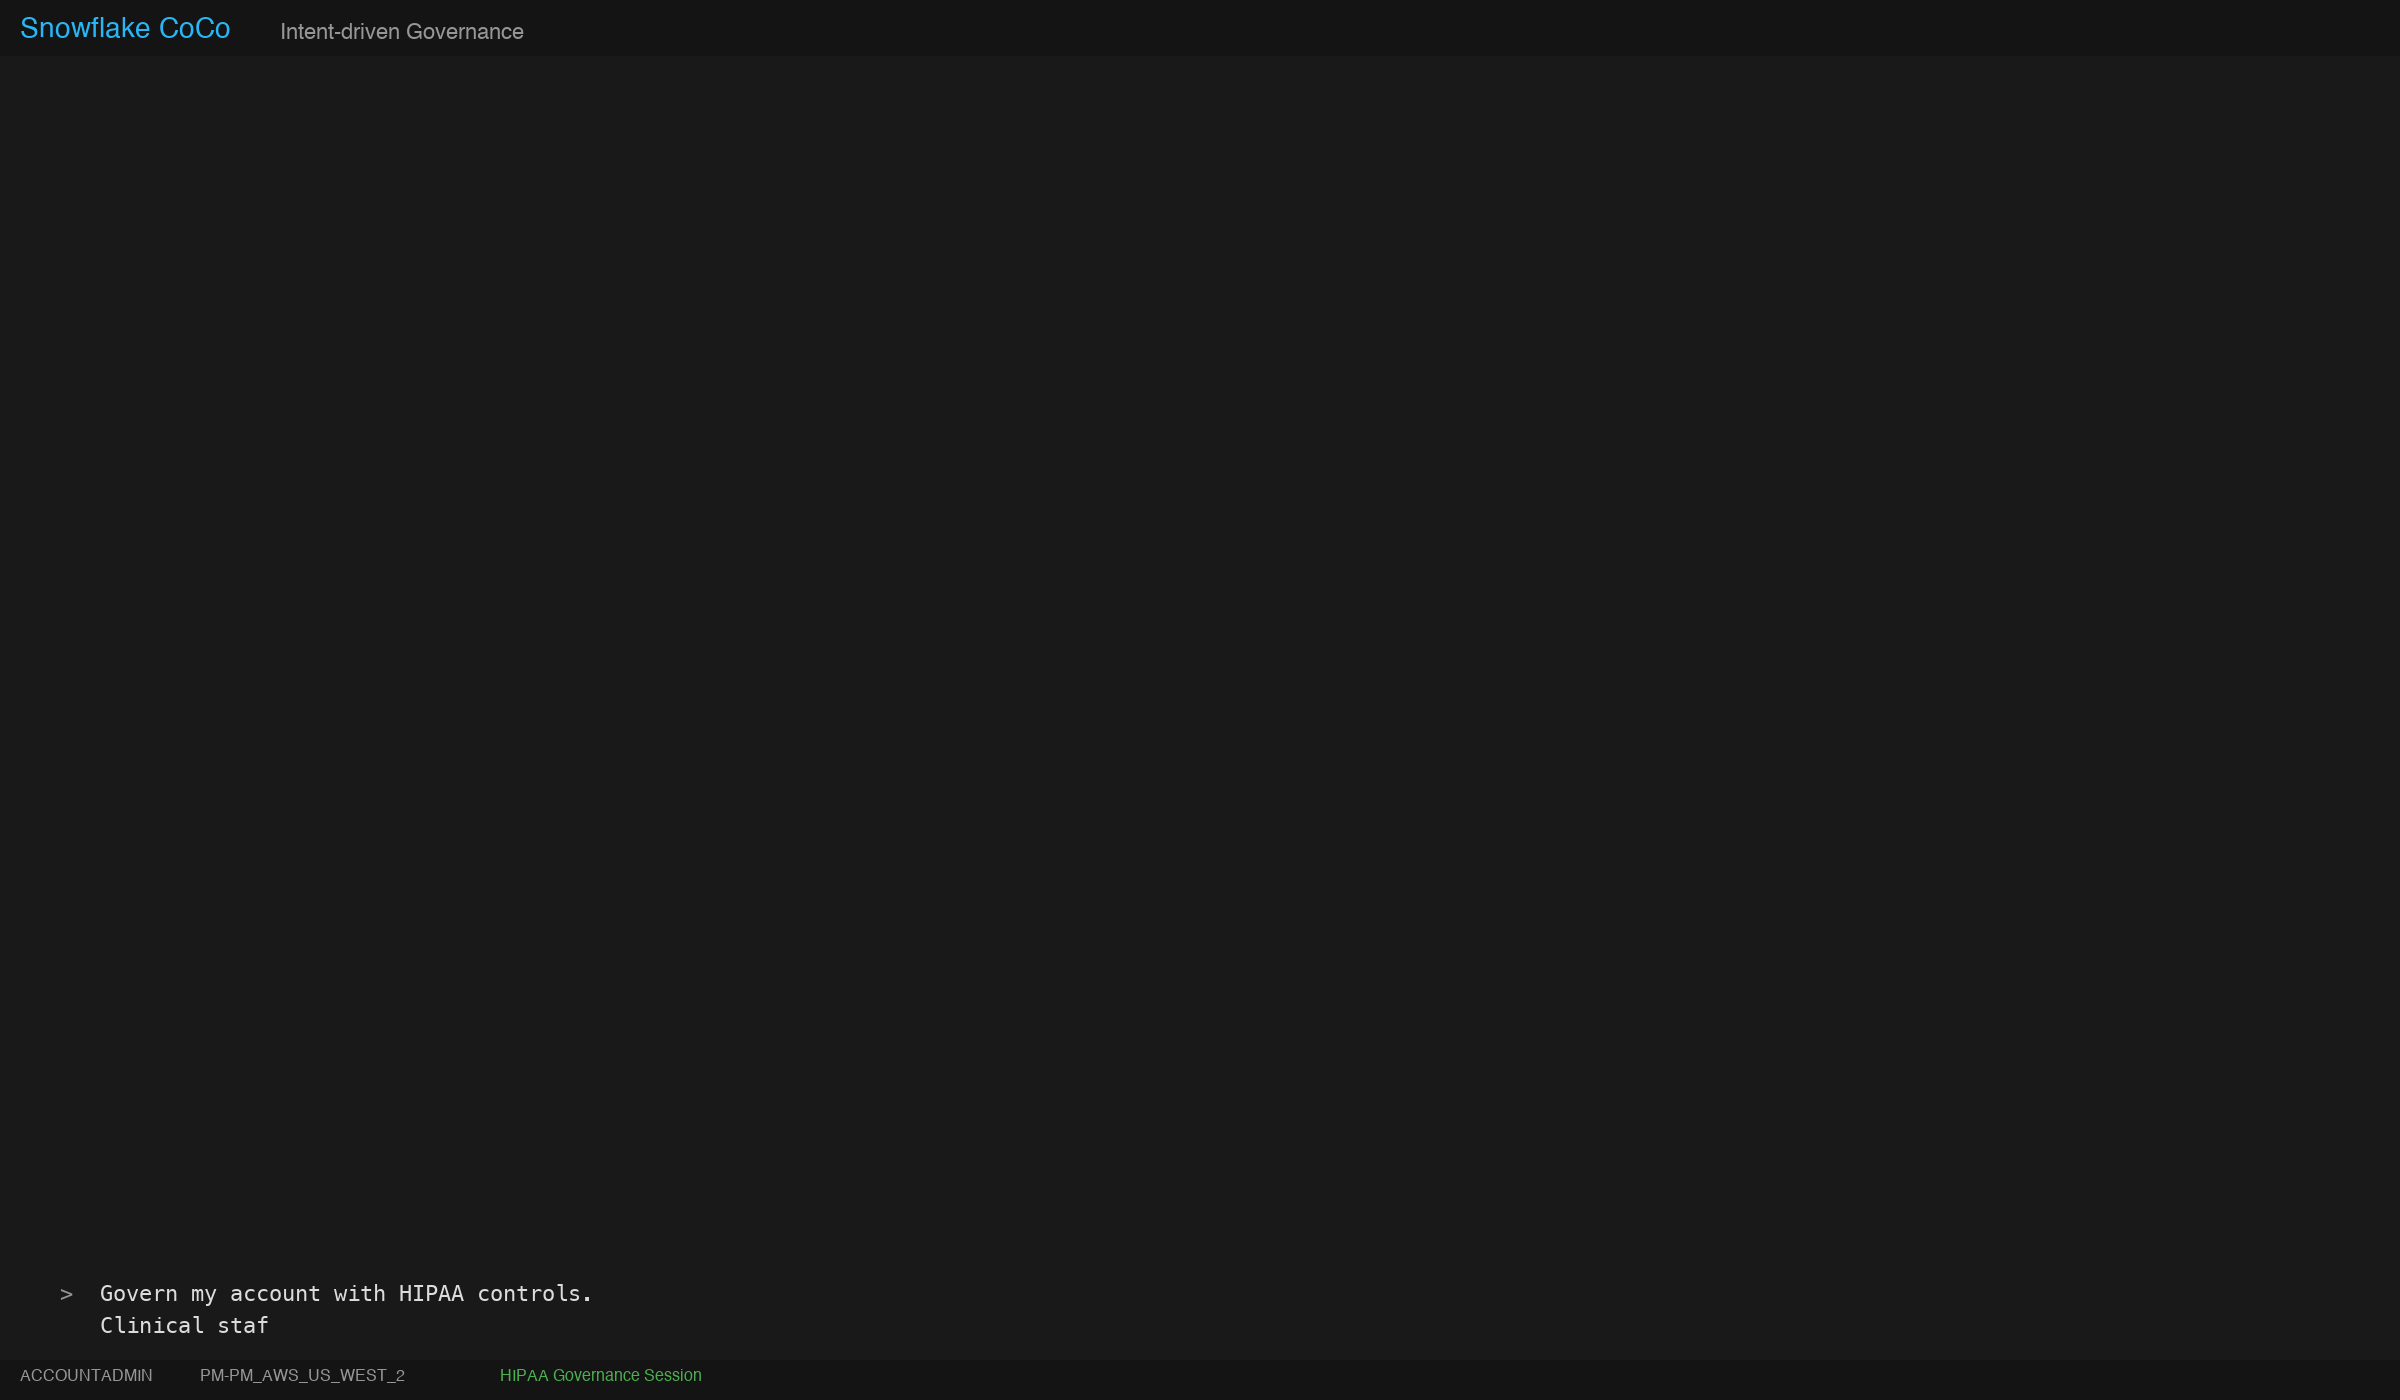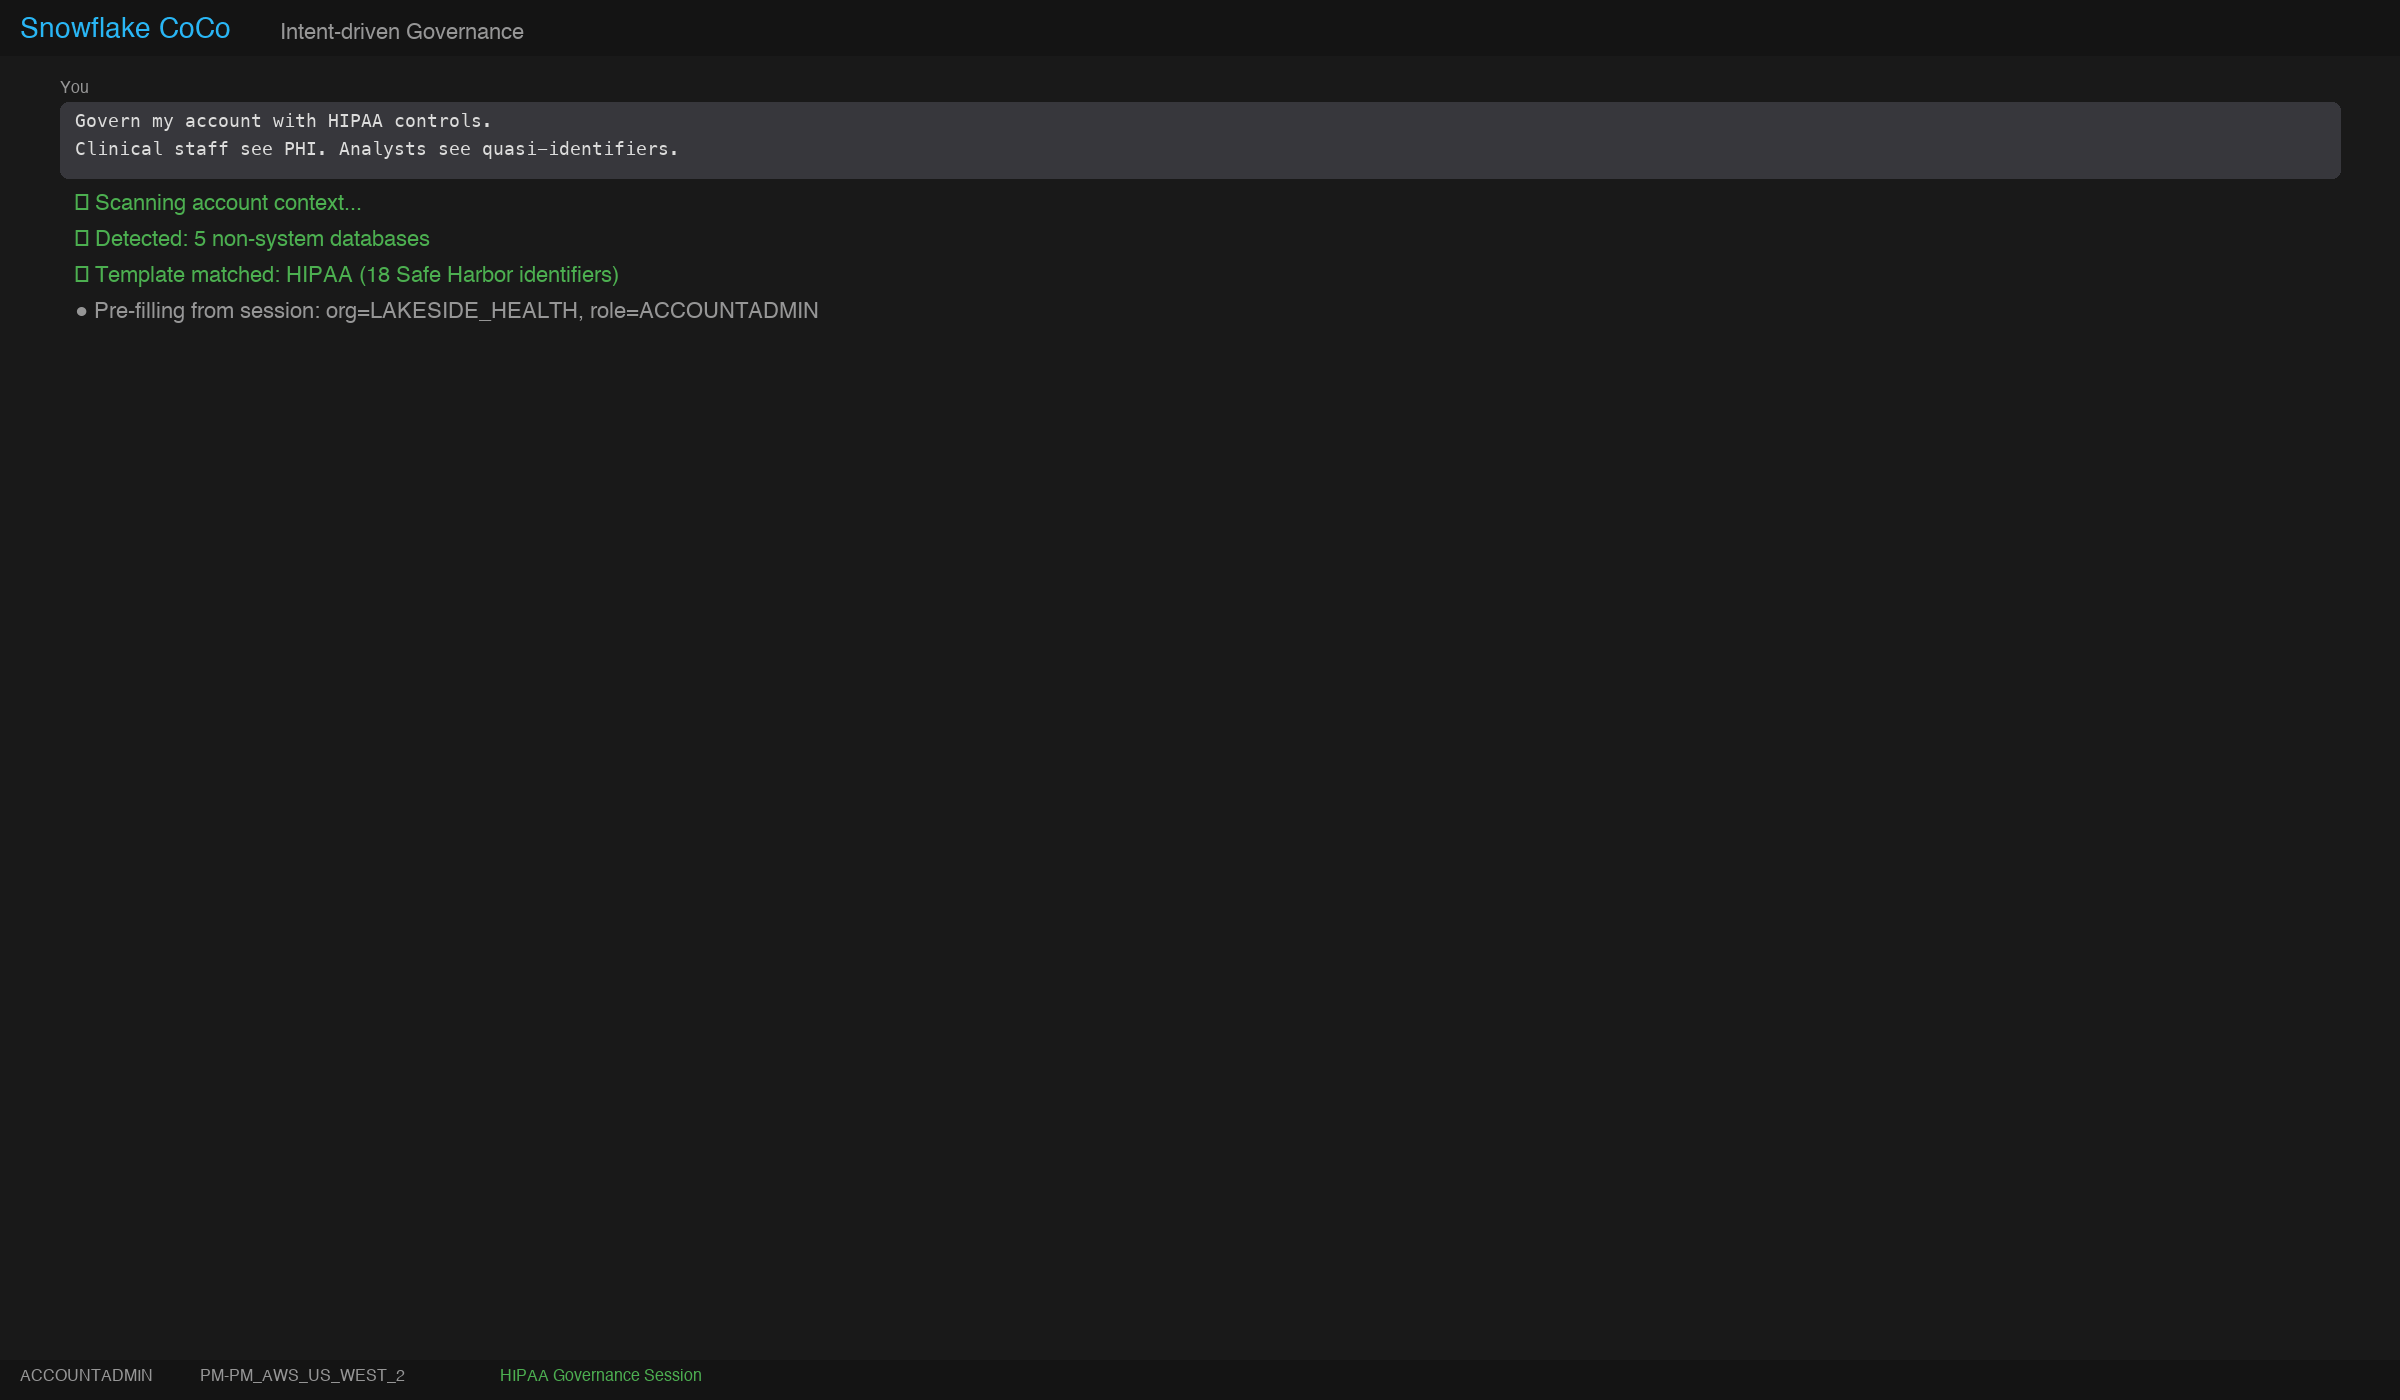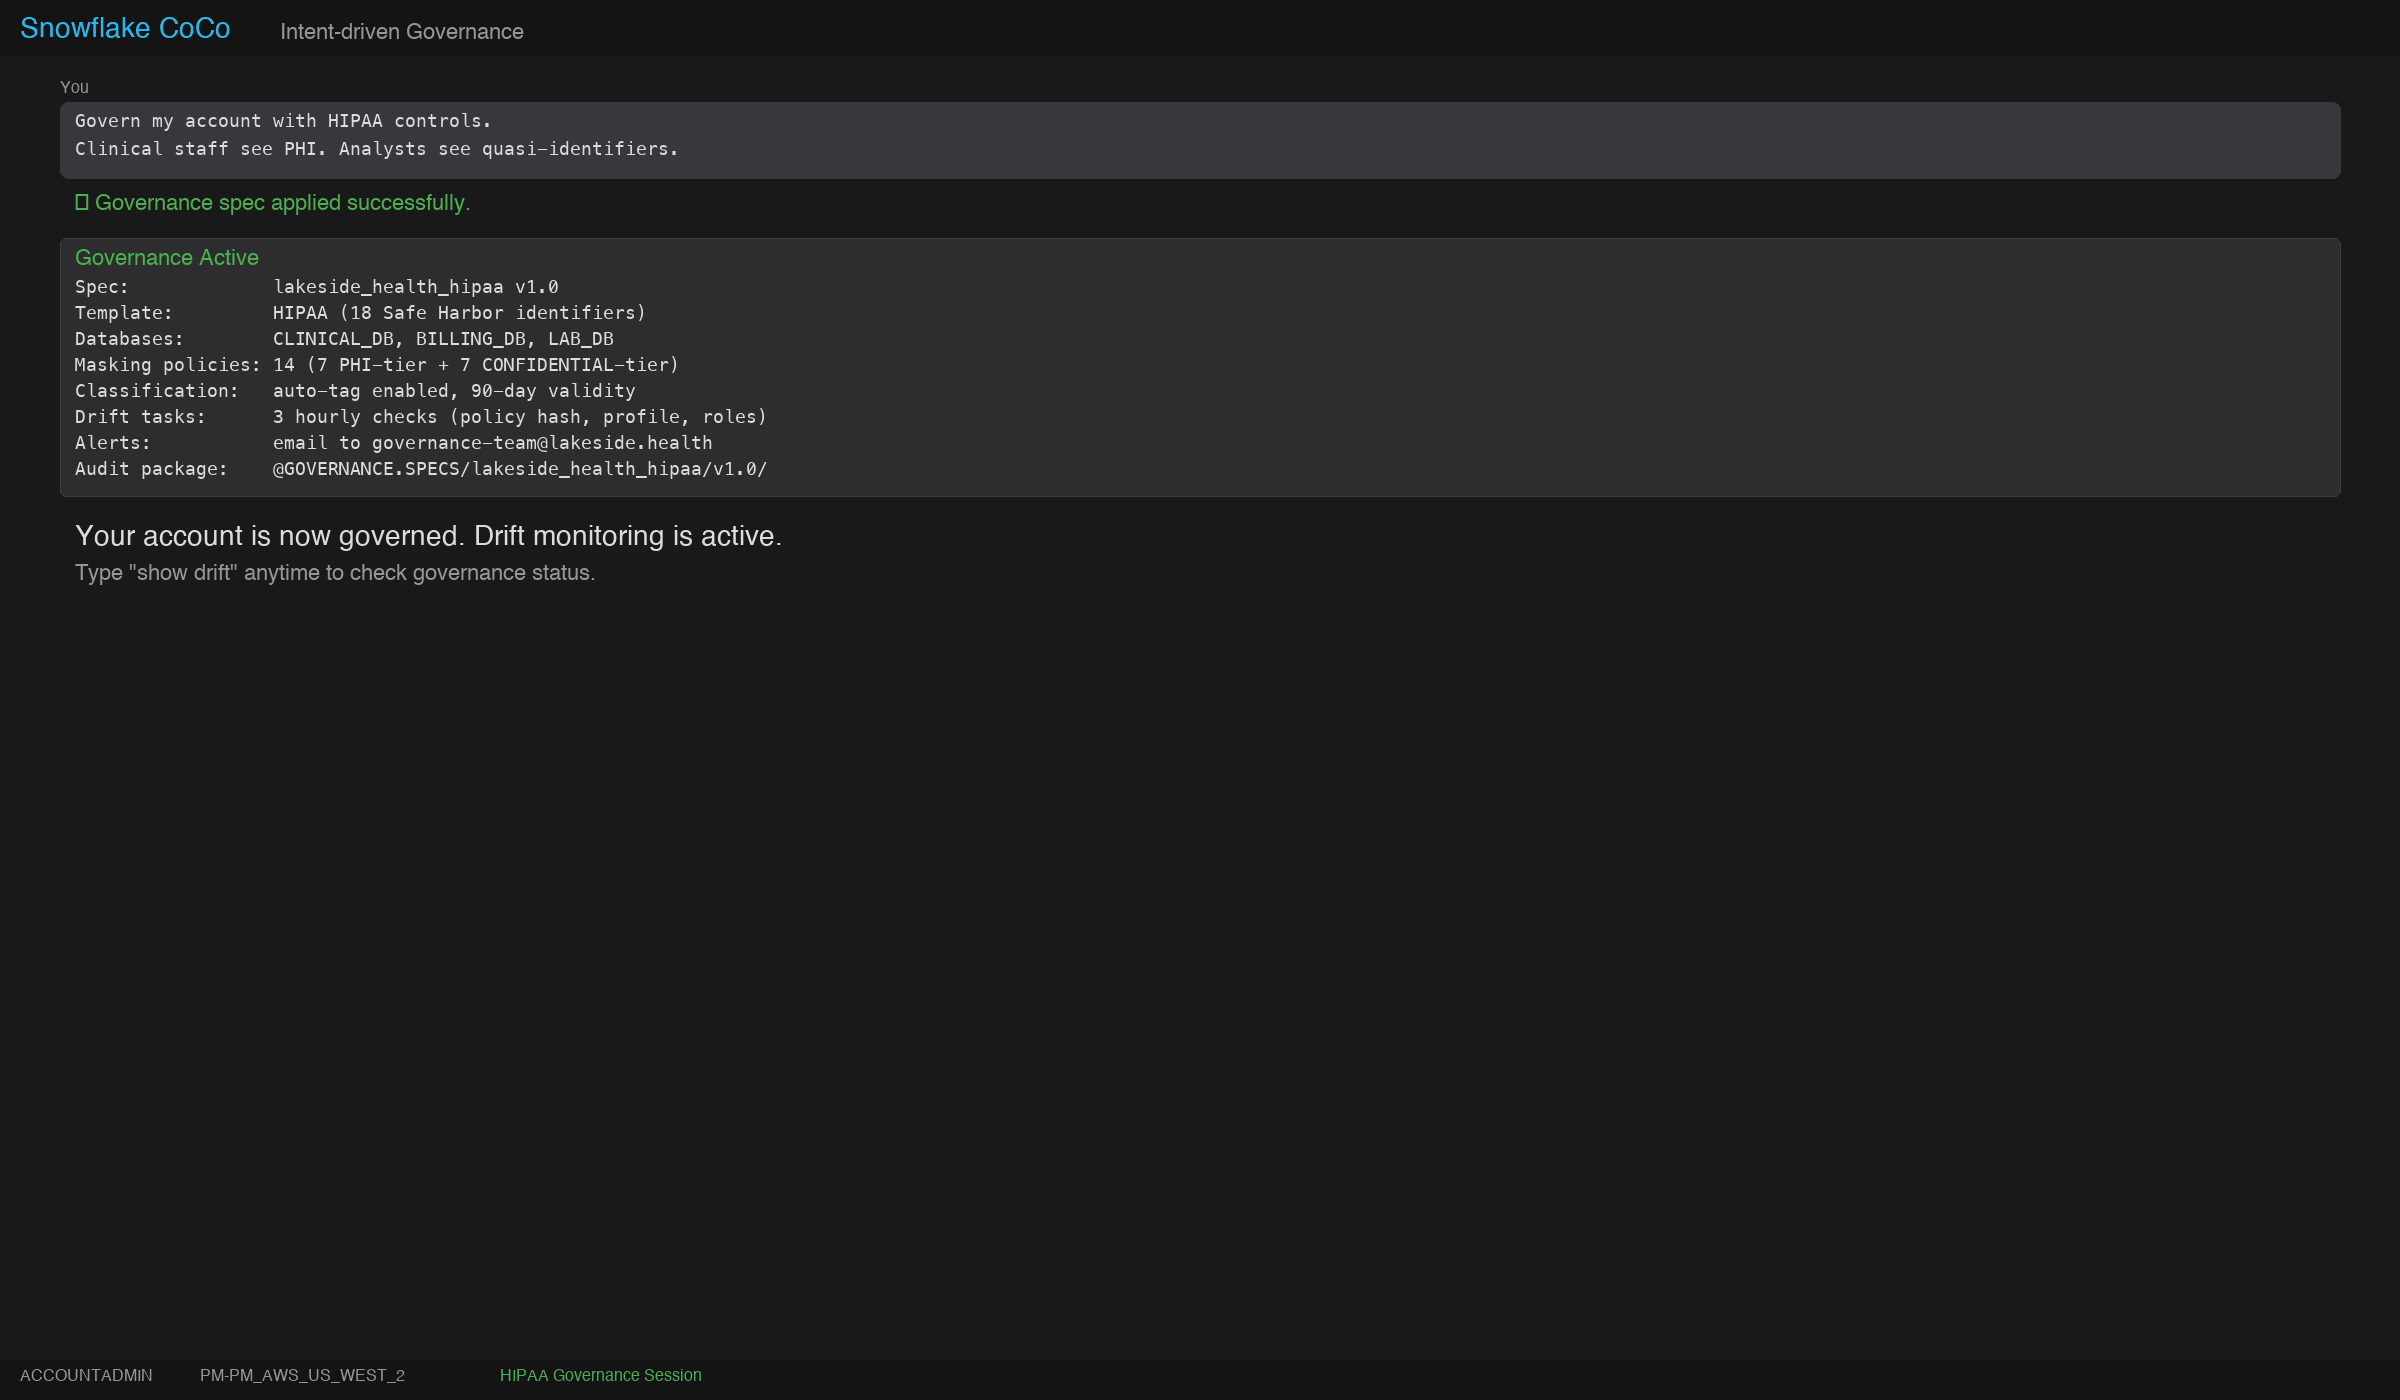
该工作流会:
-
询问你希望治理哪些内容;
-
展示它观察到的情况;
-
提出一份以自然语言描述的方案,用于落实你的治理意图;
-
在获得批准后,基于 Snowflake 原语和最佳实践生成 SQL;
-
请求批准并执行该方案。
迭代式构建治理体系
意图驱动治理采用规范驱动开发的方法,通过迭代式、分阶段门控的工作流来实施治理。每个阶段都会生成一个制品,并且在进入下一个阶段或执行任何操作之前,都必须获得明确批准。我们将每一轮迭代划分为五个阶段。
阶段 #1:观察(Observe)。针对你所选择的范围建立基线,包括数据库、角色、现有策略、标签、分类配置文件和自定义分类器,以及当前尚未受到保护的内容。系统会生成一份标准化的 observation\_summary.md,供你持续迭代。
阶段 #2:理解意图(Understand intent)。记录你希望保护哪些内容、哪些人可以查看未脱敏的数据,并通过有针对性的问题确定哪些内容需要保留、哪些内容需要有意排除在治理范围之外。
阶段 #3:构建治理规范(Build the governance spec)。 将意图转化为方案:治理规范会把每一项自然语言意图映射到能够满足该意图的控制措施上,并进一步明确需要创建哪些标签、策略和/或分类配置文件,这些配置将如何运行,以及会影响哪些角色。整个方案会用自然语言进行描述,从而让不熟悉 SQL 或 Snowflake 原语的人也能够轻松理解。
阶段 #4:生成 SQL(Generate SQL)。在治理规范获得批准后,创建用于实施该规范的 SQL 文件:展示 SQL,允许你下载、提交至 Git,与同事共同评审并持续迭代。获得批准后,系统还会增加不会修改系统状态的预检查,并编写回滚方案,以便在必要时撤销相关变更。
阶段 #5:执行并验证(Execute and verify)。 重新观察账户状态,将实时状态与治理规范进行比对,衡量合规情况,并记录一个已提交版本,作为下一轮迭代的起点。
我们按照规范驱动开发范式构建了这一工作流,其中每一项制品都可以视为一份契约,它能够:
-
基于现有控制措施继续构建: 工作流能够理解现有标签(包括自定义标签)、策略、分类配置文件和元数据,以及你提供的其他上下文信息;
-
要求明确批准: 每一步都会生成一项制品,并且只有在获得人工批准后才会执行。审批关卡具有确定性、可审计,同时也是可选的。你可以在任意阶段停止工作流,取出相应制品,然后手动继续后续流程;
-
进行版本控制: 每一次经过验证的执行都会生成一个不可变的已提交版本,其中包含观察摘要、已批准的意图、治理规范、实施 SQL 和执行摘要。你可以像构建软件一样持续构建自己的治理体系;
-
保持可审计性: 执行摘要会记录获得批准的 SQL 以及批准人。每一条语句都会映射到它所实现的具体治理规范项。
利用上下文增强敏感数据保护
每个团队都需要回答这样一个问题:“对我们来说,什么算敏感数据?”数据保护策略通常需要兼顾特定行业和地区的法规、企业内部准则、不同数据领域的具体差异以及定制化规则。
意图驱动治理利用 CoCo 和组织内部上下文来解决这一问题。如果你将内部准则、政策文档或特定行业的合规指南提供给 CoCo,这项能力就会吸收你对治理的定义,并将其转化为 Snowflake 可以执行的控制措施。它会为正确的数据添加标签,编写符合你实际需求的策略并执行这些策略,同时确保你始终参与其中。
加强协作,简化治理审查与审批
意图驱动治理能够帮助你快速从零开始,进入数据全面受治理的状态。但治理往往不仅是技术问题,同时也是协作问题。来自多个团队的相关人员必须共同协作,才能真正将治理投入实际运行。数据域负责人依然是理解底层数据以及如何保护这些数据的专家;平台管理员则拥有更高级别的权限,熟悉 Snowflake 原语,并能够编写 SQL。
意图驱动治理让他们能够快速、顺畅地展开协作。该工作流可通过 CoCo Desktop、CLI 和 UI 使用,因此用户可以选择自己偏好的工作方式。由于意图驱动治理会持久保存带版本信息的制品,因此相关工作也能够共享。数据负责人可以打开 Snowflake CoWork,用业务语言描述需要保护的内容,并审查治理规范;账户管理员则可以在 CoCo 中接手同一份草稿,查看具体 SQL 和预检查证据,然后执行。
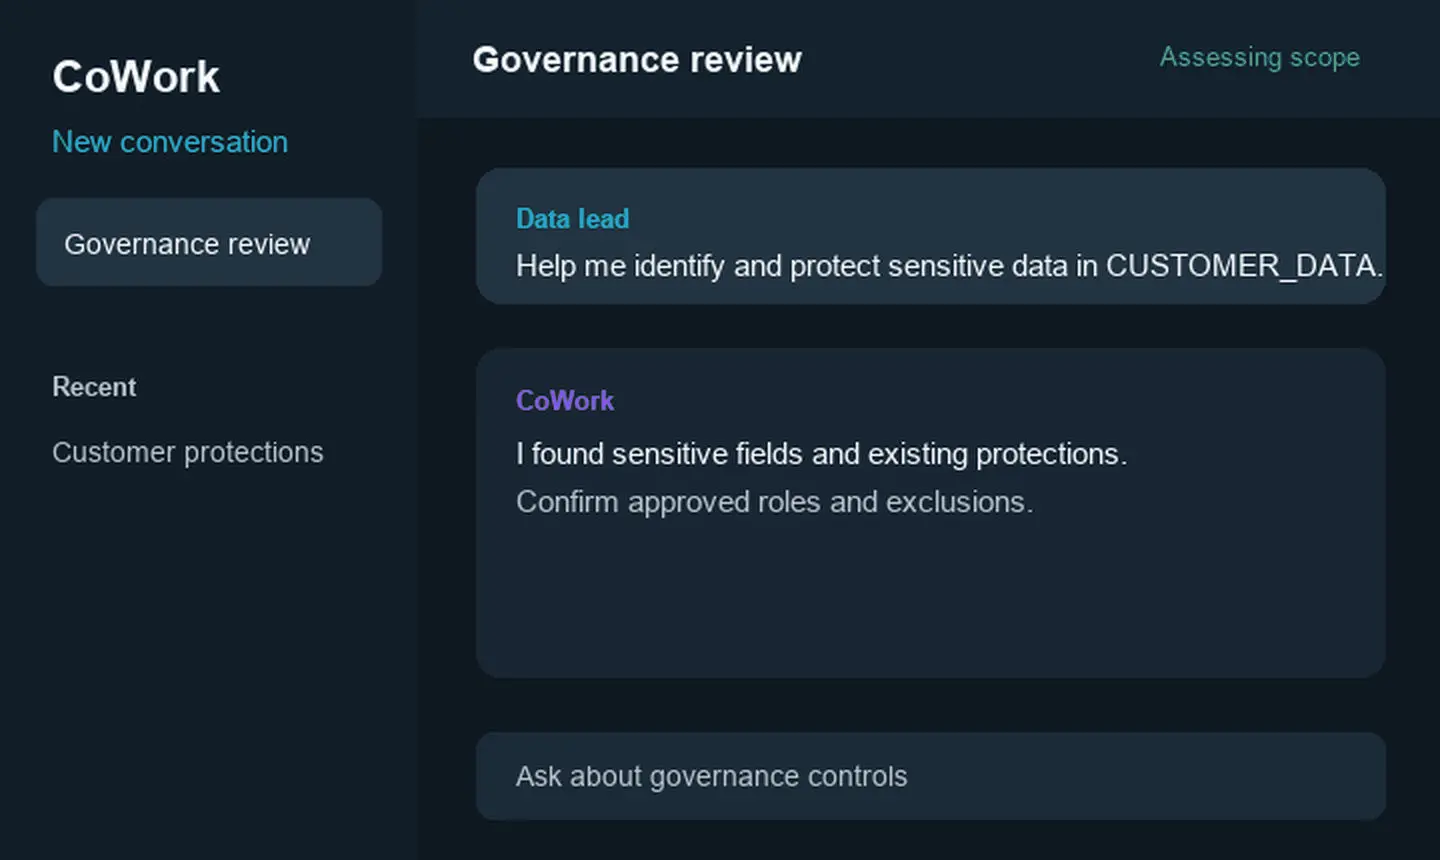
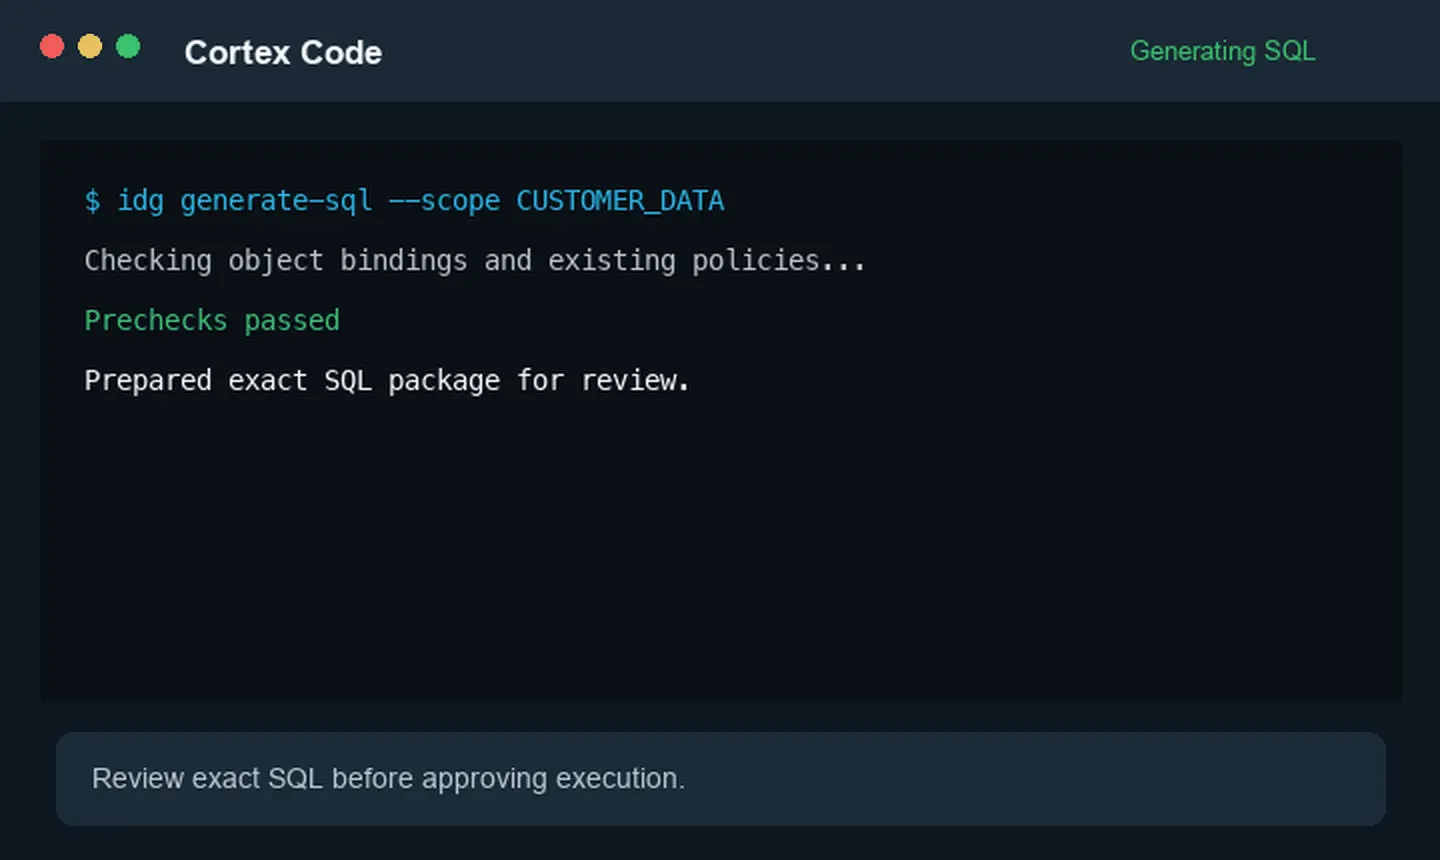
这一工作流还能识别不同角色的权限:如果某个角色无法执行某项操作,系统不会只执行部分变更。它会明确指出所需权限,并准备一套可由正确人员执行的操作包。理解数据的人无需拥有实施治理控制的权限,而拥有相关权限的人也无需猜测治理意图。
漂移检测支持持续治理
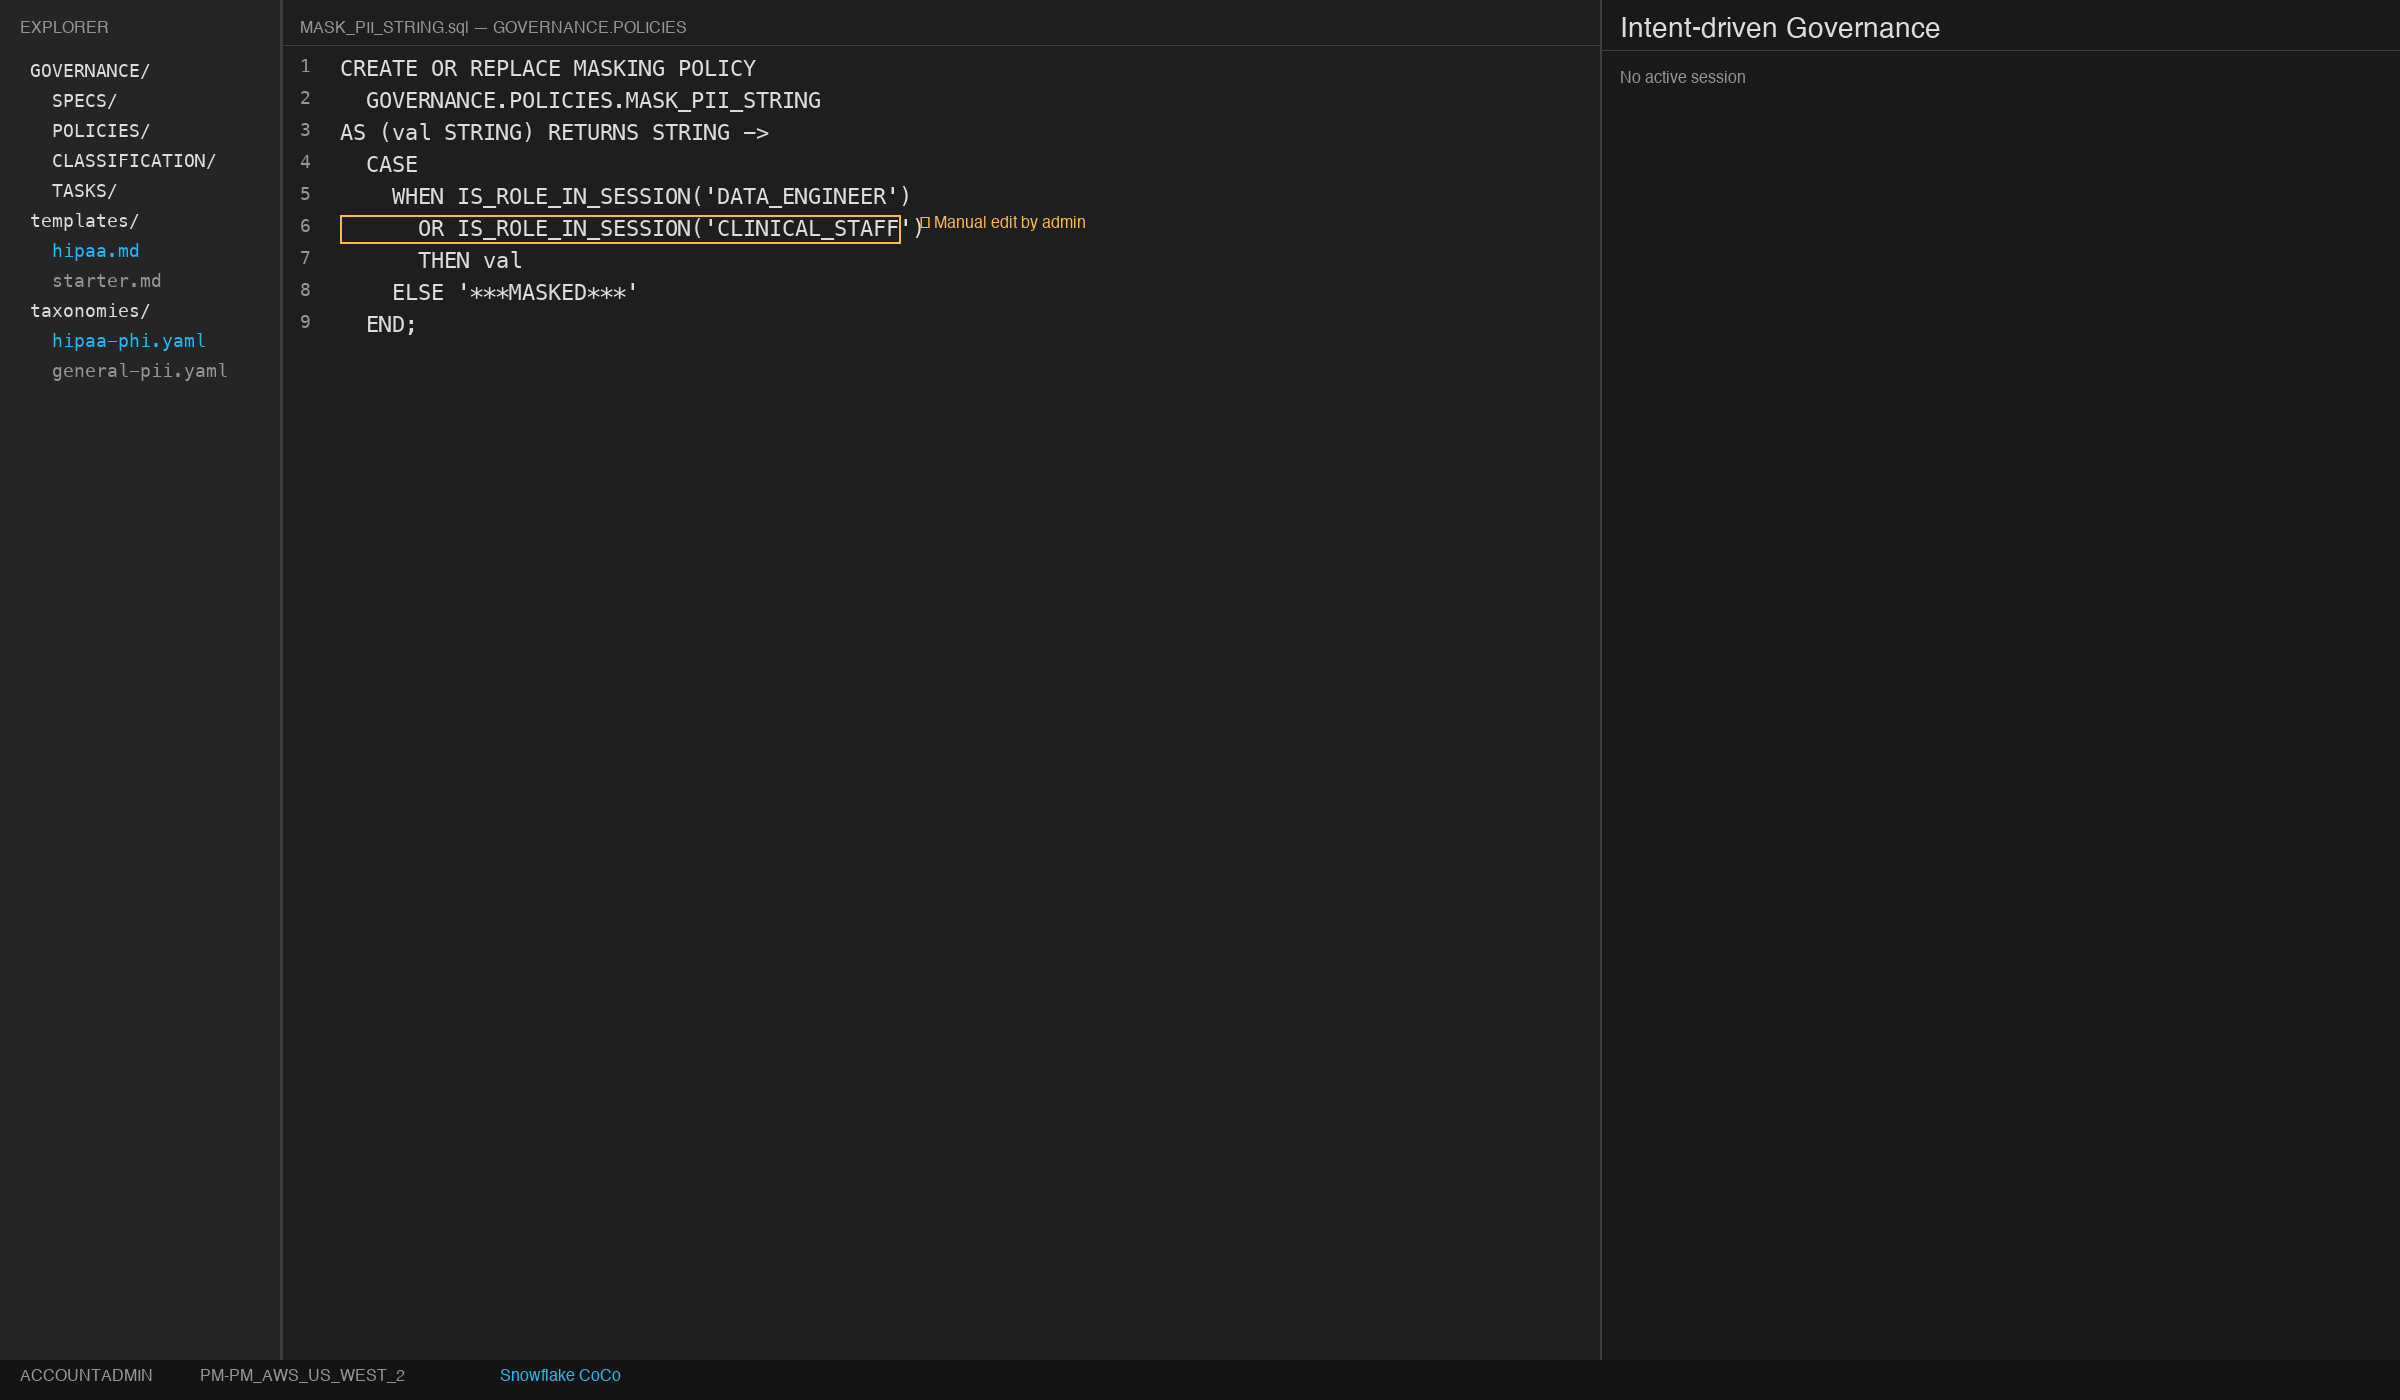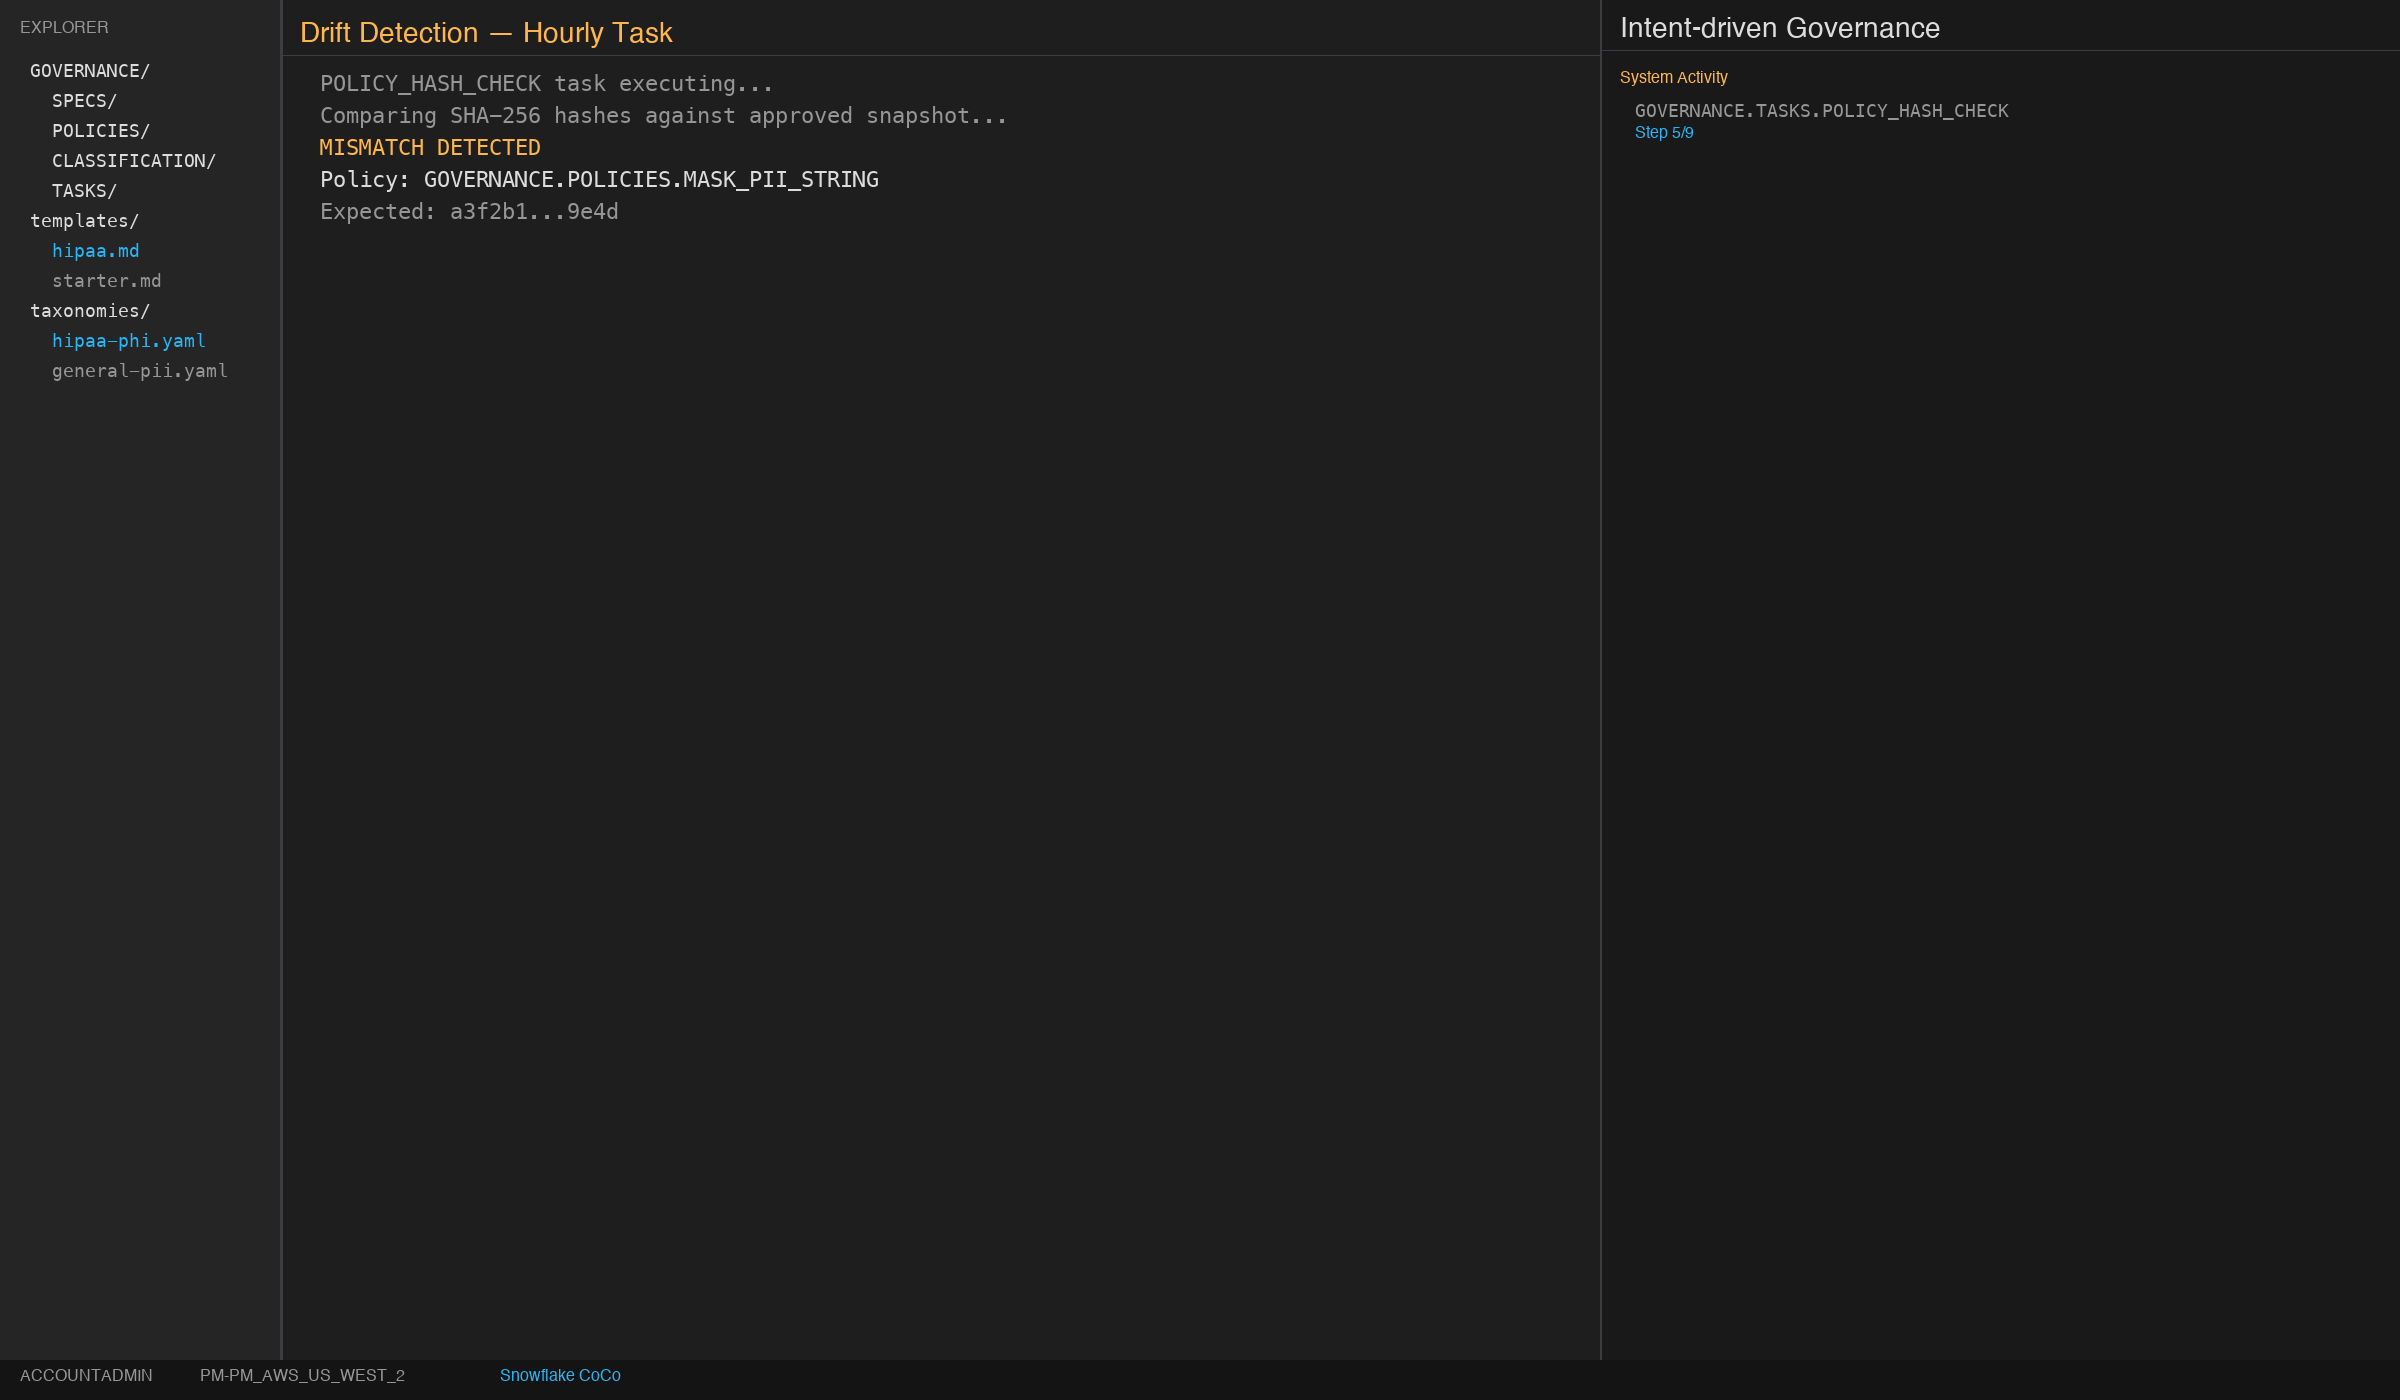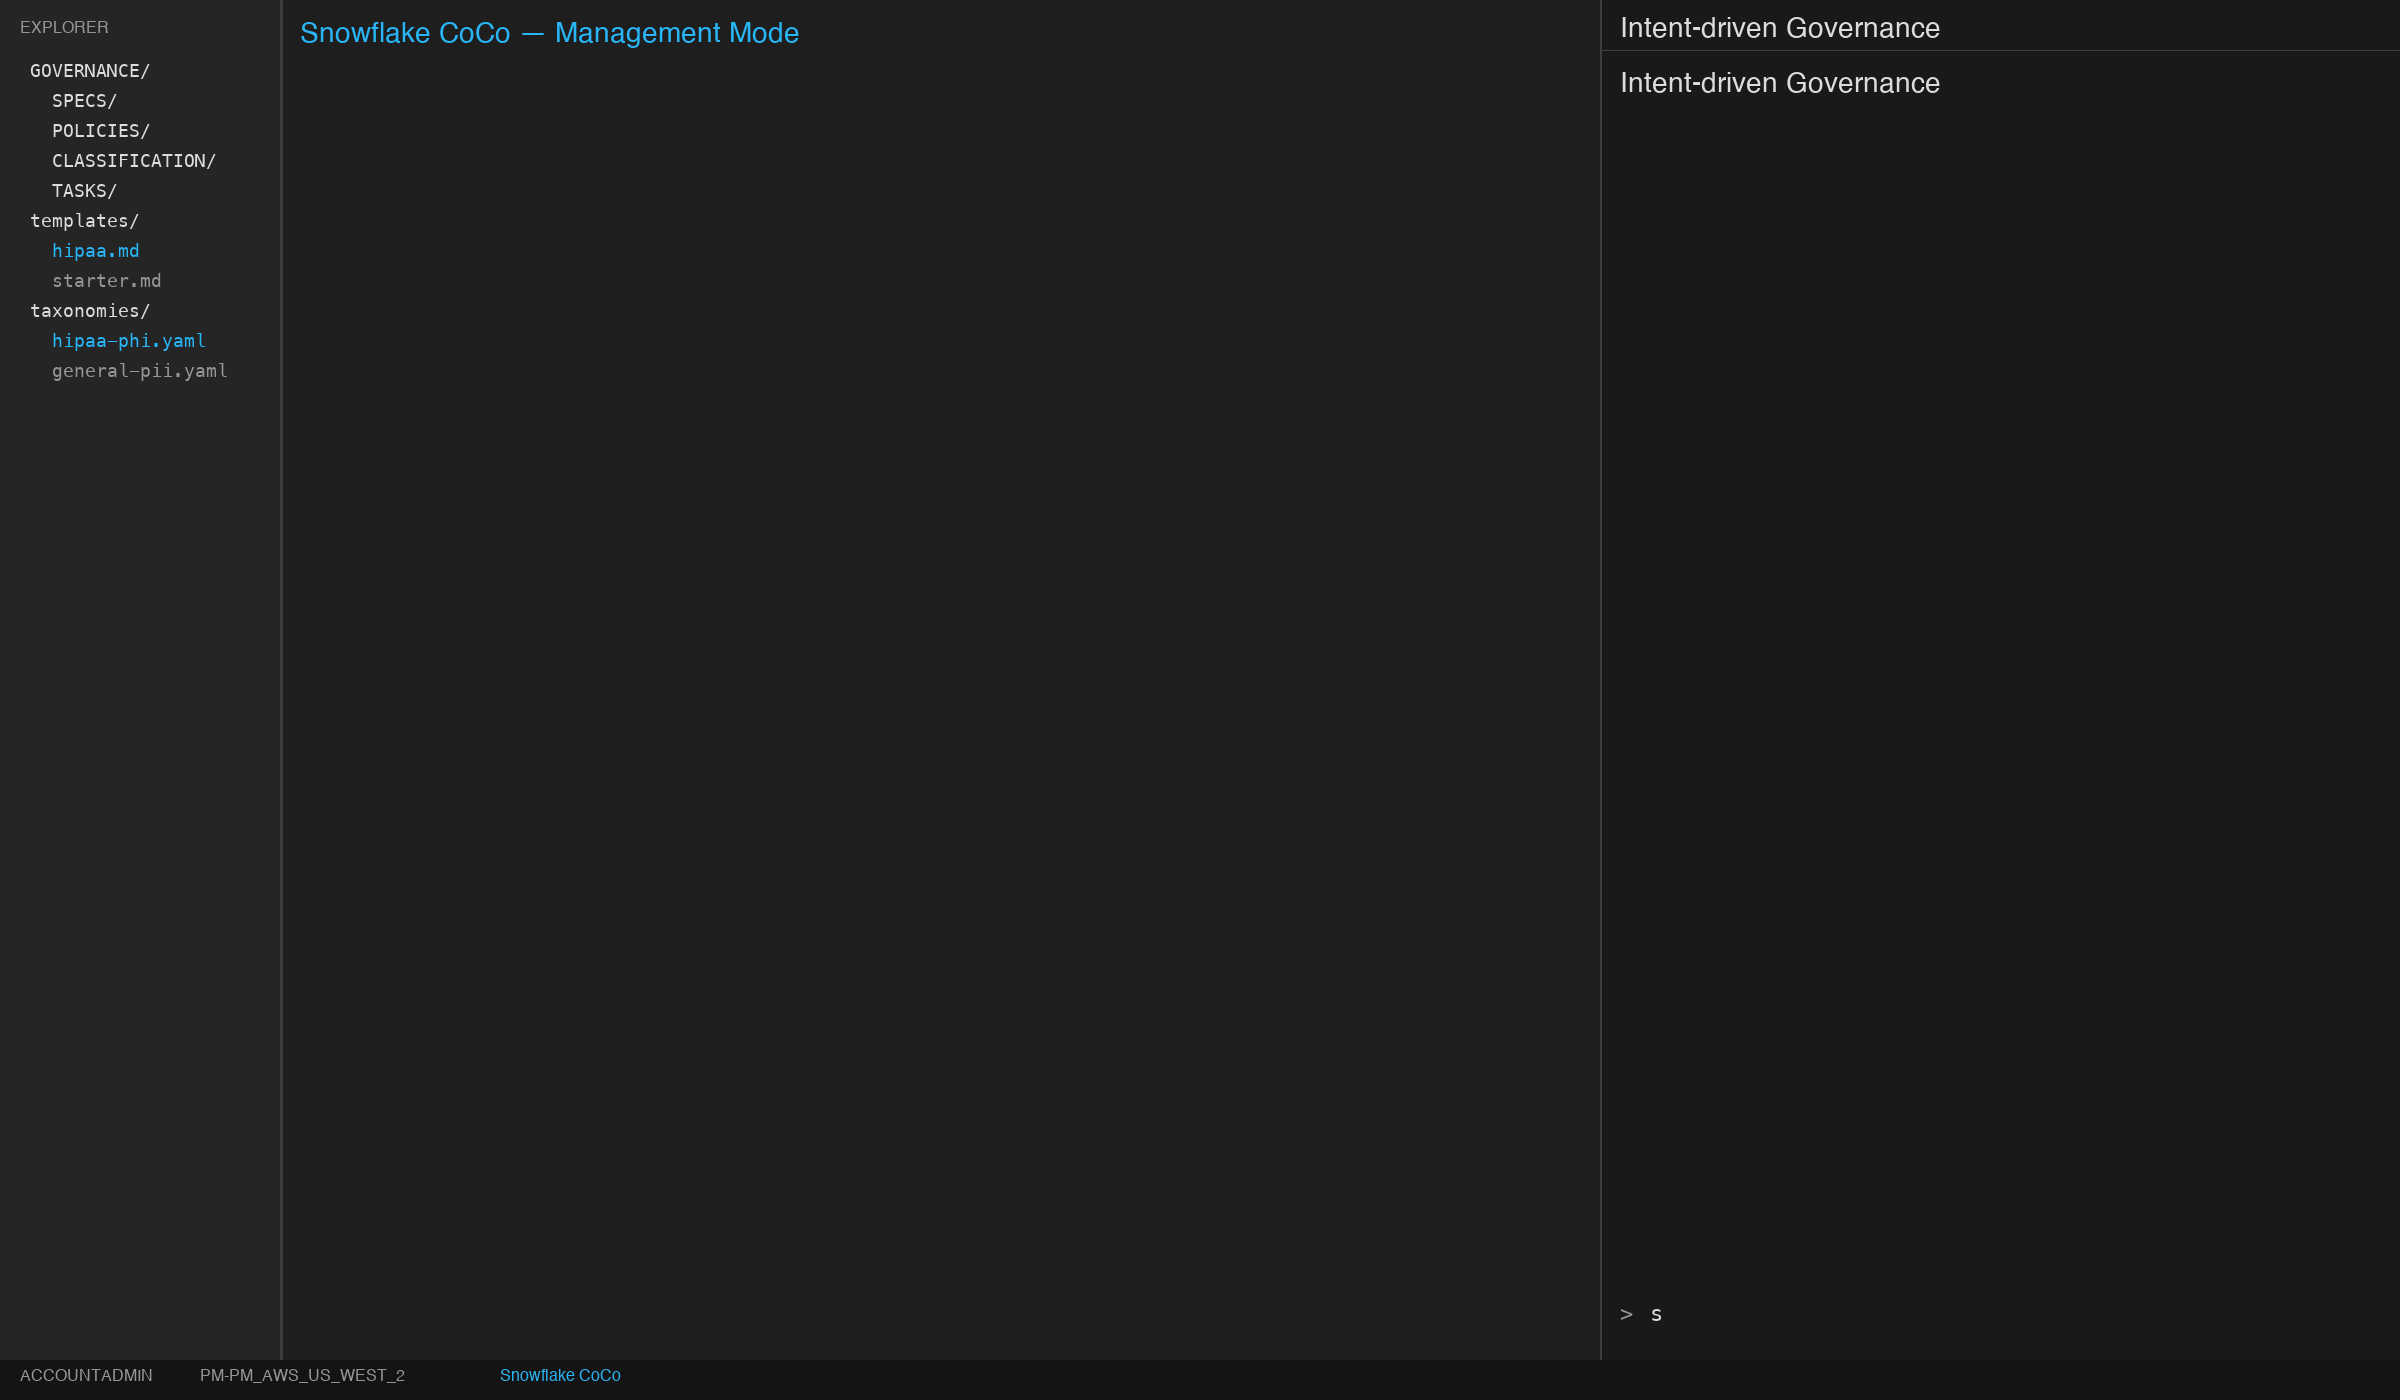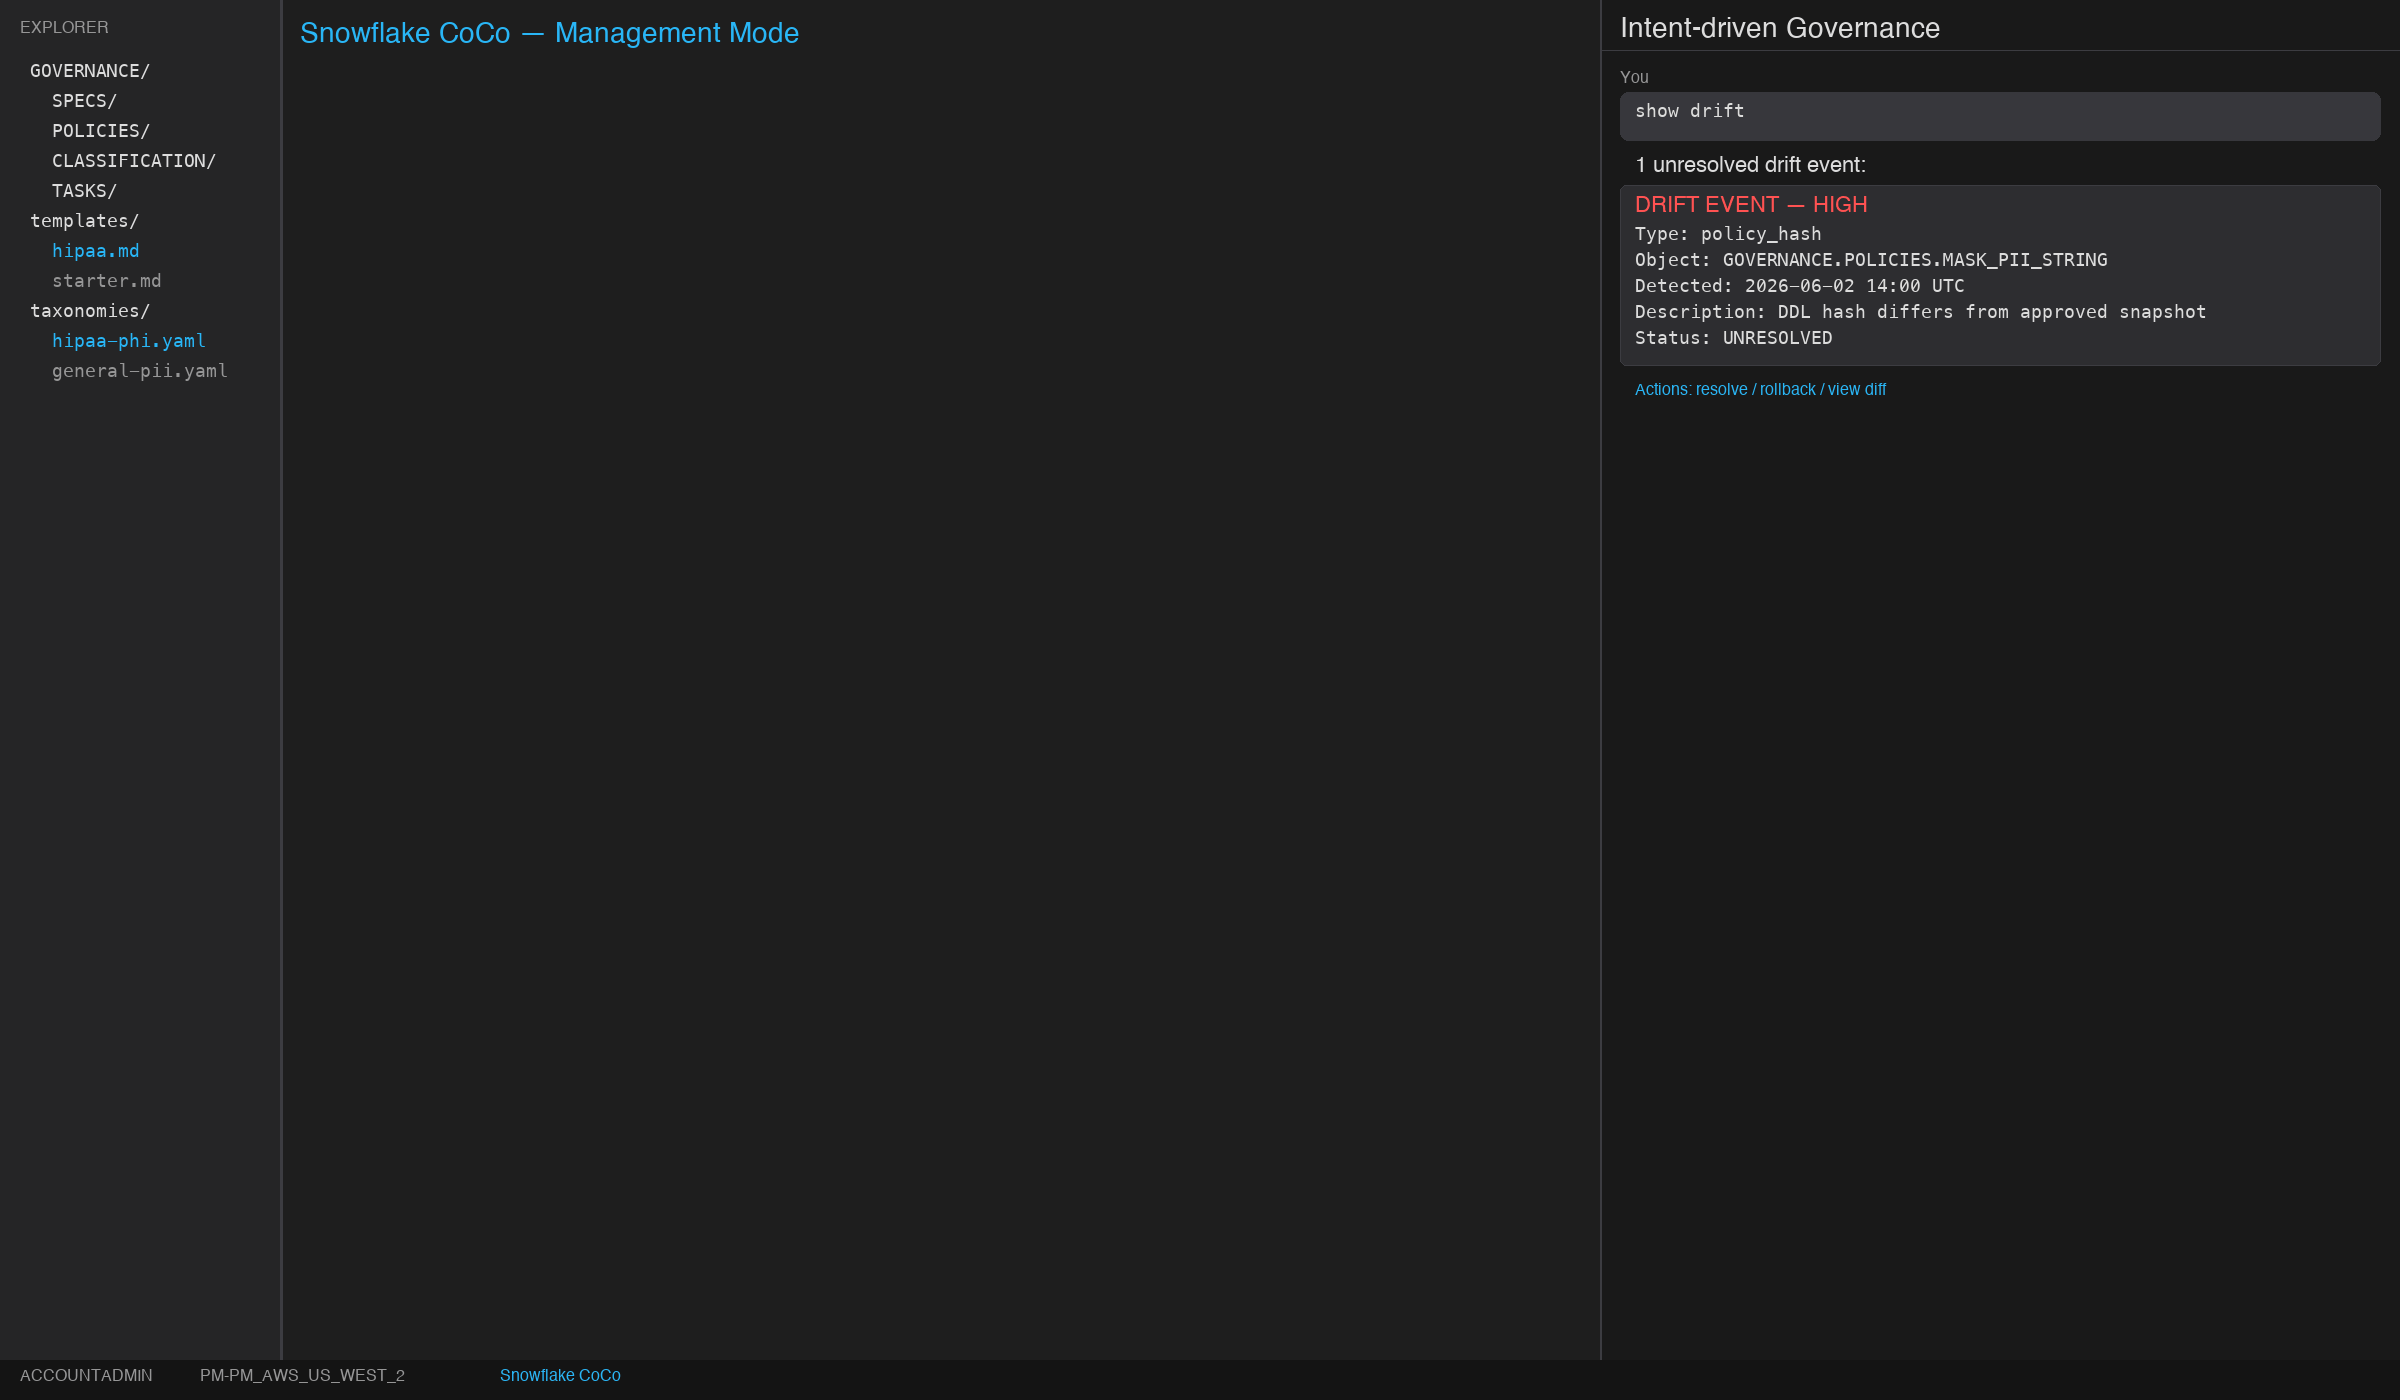
敏感数据保护永远不是一项一劳永逸的工作。模式变更、新角色增加以及策略修改每天都在发生。意图驱动治理可以按照你设定的时间计划部署漂移检测任务,用于:
-
检查策略: 检测脱敏策略 DDL 是否发生任何修改;
-
检查分类配置文件: 监控分类配置是否发生变化,包括自动分类行为或分类范围的变化;
-
检查角色清单: 标记自获批快照以来账户中新增或移除的任何角色。
当相对于你所声明的意图发生高严重级别的变更时,系统会向你的收件箱或 Webhook 发送警报。警报会显示治理执行过程中出现的漂移,以及可以采取哪些措施进行缓解。
开始使用意图驱动治理和 Snowflake CoCo
意图驱动治理目前已面向所有账户提供公开预览。你可以直接让 CoCo 帮助你完成大规模敏感数据保护这一总体任务,也可以通过阅读文档了解更多信息。我们期待看到你如何利用意图驱动治理,为自己的数据与 AI 战略构建一个受到良好治理的数据基础。
点击链接立即报名注册:https://www.snowflake.com/events/snowflake-ascent-china/更多 Snowflake 精彩活动请关注专区