AI安全正在跨过一道关键门槛:它不再只是关于未来超级智能会不会失控的理论问题,而开始变成今天网络攻击、监控、欺诈、武器研发和生物安全中的现实变量。
Anthropic在9月10日发布的新一轮威胁情报报告,把过去八个月里发现并处置的AI滥用案例放在同一张图景中。
最值得警惕的不是某个单独事件,而是模型能力已经进入越来越多高风险领域,并开始从“提供建议”转向“参与执行”。
AI从工具变成行动链的一部分
过去人们谈AI风险,常把注意力放在AGI、意识和失控这些遥远命题上。
现实中的变化却更直接:模型正在降低复杂行动对专业知识、时间和人力的要求。
在网络攻击中,AI已经能够辅助侦察、编写脚本、分析漏洞、生成钓鱼内容,并在攻击链不同环节承担连续任务。
人仍负责选择目标和确认结果,但越来越多中间步骤可以交给模型或Agent完成。
这种变化改变的首先是成本结构。以往需要专业团队才能完成的行动,如今可能被更小规模的组织甚至个人部分复制,攻击能力因此出现某种“工业化扩散”。
同样的逻辑也出现在信息操纵和诈骗领域。生成式AI不仅能批量生产内容,还能创建虚构身份、维持长期对话、针对不同受众调整叙事。
社交媒体时代降低的是传播成本,而生成式AI进一步降低了制造内容、身份和互动关系的成本。真正的风险不是AI突然学会欺骗,而是欺骗第一次可以被持续、自动和低成本地放大。
高风险边界已经进入现实世界
更危险的变化发生在网络空间之外。
Anthropic披露的案例涉及导弹制导软件、无人机集群、电子战目标系统、武器采购情报以及生物研究,说明模型已经开始进入传统上需要稀缺专家参与的领域。
这并不意味着AI已经能够独立制造复杂武器或完成高等级生物工程,也不能把平台发现的尝试等同于现实中的成功部署。真正重要的是,模型正在缩短从“想法”到“可执行方案”的距离。
Anthropic同期公布的评估显示,在部分战术情报和常规武器任务上,前沿模型已经能够完成过去通常依赖受训专家的部分工作。能力虽然仍有限,但门槛下降本身就足以改变安全环境。
因此,AI风险讨论正在从“模型有没有意识”转向“模型能否显著增强人的行动能力”。一个系统即使没有自主意识,只要能够快速生成代码、分析数据、规划任务并调用工具,也可能产生真实的战略影响。
所谓“原子弹时刻”并不是说AI已经等同于核武器,而是技术能力正在进入国家安全、战争和大规模社会风险领域,治理因此被迫提前到技术扩散之前。
“技术中立”正在失去解释力
传统技术中立论认为,工具本身没有善恶,责任属于使用者。但大模型和Agent越来越难被视为纯粹被动的工具,因为它们必须不断判断什么可以回答、什么应该拒绝。
一旦模型能够调用外部工具、执行代码、访问数据库或协调多个Agent,开发者就不得不预先设定权限、限制和拒绝规则。
安全设计由此不再是产品外围功能,而成为模型能力本身的一部分。
这也带来新的权力结构。前沿AI公司既是能力提供者,也是风险观察者和规则制定者;它们可以识别异常使用、封禁账号、调整分类器,还能把威胁情报交给政府和产业伙伴。
问题在于,私人公司由此获得了过去只有平台、情报机构或监管部门才可能拥有的可见性。谁来监督这些判断、哪些证据可以被公开、不同国家如何接受同一套规则,都将成为新的治理争议。
围绕模型蒸馏的争论就是典型案例。蒸馏本身是常见技术,但当它涉及未经授权的大规模调用、用户数据、商业竞争和国家安全时,技术行为很快转化为权利、合规与地缘政治问题。
真正的竞赛是治理速度
更棘手的是,AI安全正在形成递归竞争。
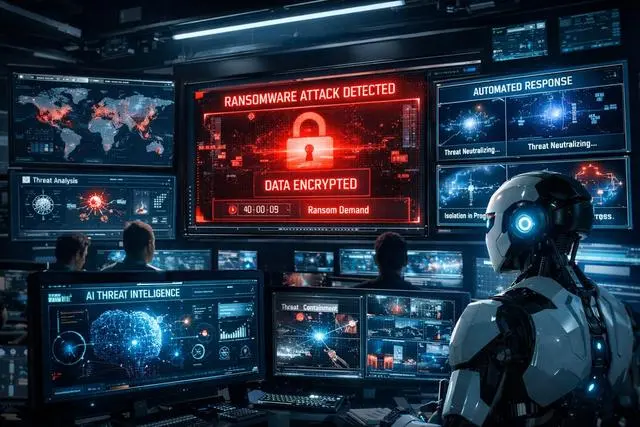
攻击者用AI寻找漏洞和绕过机制,防御者再用AI识别异常、生成补丁和改进监控,双方速度都在提高。
这种“AI对AI”的局面意味着,仅靠更强模型无法自动解决风险。技术防线必须与责任制度、第三方评估、行业情报共享和跨国协调同步,否则能力增长会持续跑在规则前面。
是否应该放慢最前沿模型的开发、如何测试高风险能力、如何防止安全规则变成竞争壁垒,正在成为新的全球分歧。
真正决定AI时代走向的,未必是某个模型何时达到AGI,而是社会能否建立一套足够快的治理机制,让能力扩张与责任扩张同步。
AI的“iPhone时刻”也许仍在前方,但它的安全临界点已经到来。下一阶段最重要的问题,不再只是AI还能做什么,而是哪些能力应该被释放、由谁决定、出了问题又由谁承担后果。